使用 SCIM 资源查看器检查已预配的用户和群组
借助 SCIM 资源查看器(SCIM population viewer),您可以检查各身份提供商预配到 Cloudflare One 的用户和群组。您无需发出 API 请求或提交支持工单,即可查看 Cloudflare 已收到哪些资源。
在 Zero Trust > Integrations(集成) > Identity providers(身份提供商) 中,选择 SCIM resources(SCIM 资源) 中的用户数或群组数即可打开该查看器。您可以:
- 按用户名、电子邮件、姓名或资源 ID 搜索用户,按名称或资源 ID 搜索群组。
- 以格式化视图或 JSON 视图检查资源属性。
- 查看群组成员,并将 Cloudflare 与 IdP 的资源 ID 同预配日志进行比对。
- 拥有编辑权限时,可从 Cloudflare SCIM 资源中删除单个资源。
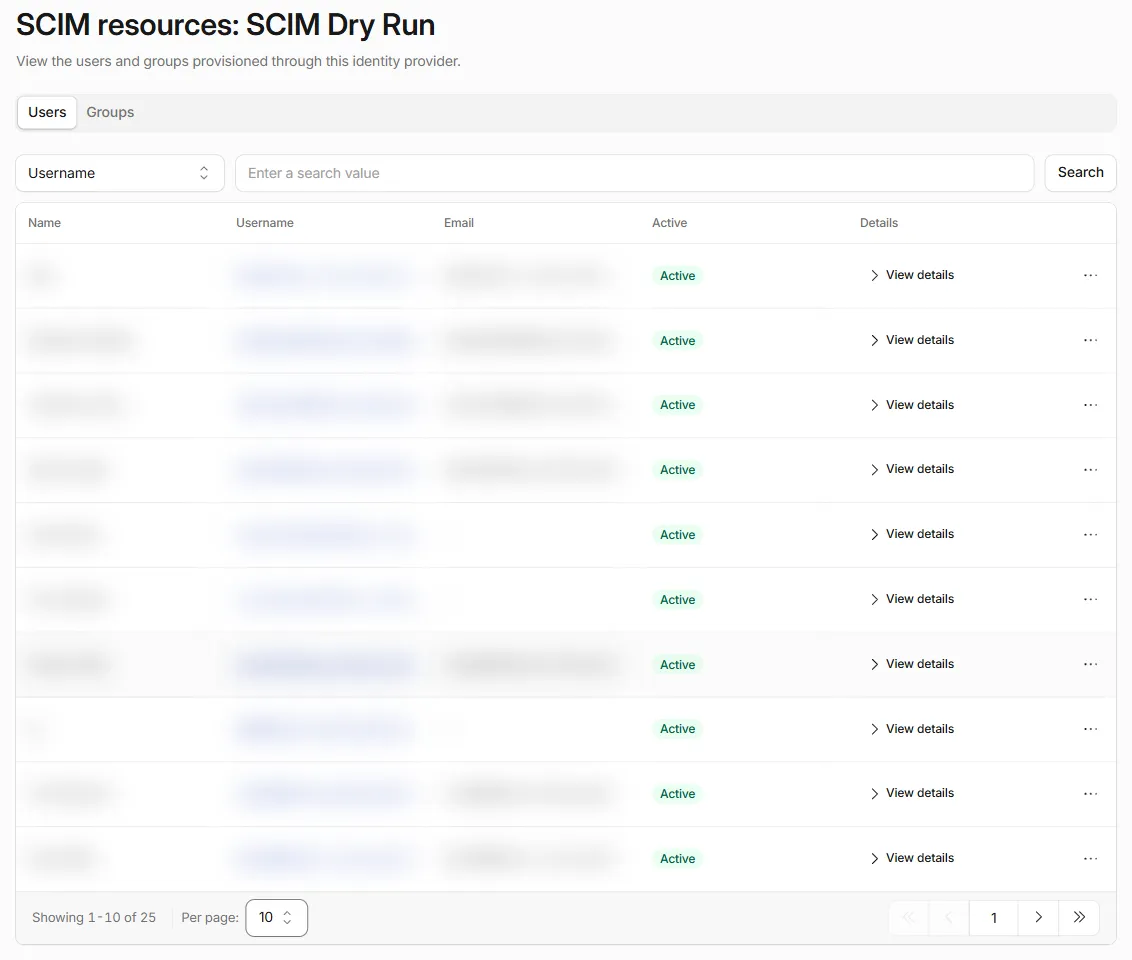
该查看器显示的是已预配的资源,而非预配事件历史记录。请使用 SCIM 预配日志排查失败的请求。现有的 SCIM 取消预配和策略行为保持不变。
有关仪表板操作说明和 API 示例,请参阅查看 SCIM 用户和群组。
通过通用 SAML 实现 Google Workspace SCIM 用户预配
跨域身份管理系统(SCIM)是一项开放标准,用于在身份提供商与服务之间同步用户身份。有关详细信息,请参阅 SCIM 预配。Google Workspace 正在以 Beta 形式逐步推出自定义 SCIM 配置文件。可以使用该功能的组织能够借助 Google 的内置预配服务,将用户更新和取消预配事件发送到 Cloudflare One。
您必须在 Cloudflare One 中使用通用 SAML 身份提供商。 专用的 Google Workspace 集成不支持 SCIM。请在 Google 中配置 SAML 应用,然后在该应用的自动预配设置中输入 Cloudflare SCIM 端点和密钥。在 Cloudflare One 中开启 Enable user deprovisioning(启用用户取消预配),即可在 Google 取消预配某个用户时撤销其活动的 Access 会话。Google 中配置的取消预配延迟仍然适用。待 Google 支持 OIDC + SCIM 后,Cloudflare 将为现有的 Google Workspace OIDC 客户端添加支持。
组成员身份需要单独配置。让 Google SAML 应用发送 groups 属性,即可在身份验证期间包含用户所选的 Google 群组。将群组选为 SCIM 预配范围并不会同步组成员身份,Google 仍在为其 SCIM 提供商添加此项支持。
Cloudflare One 用户必须先向 Access 进行身份验证,或使用 Cloudflare One Client 注册设备,SCIM 更新才能生效。自定义 SCIM 配置文件的可用性取决于 Google 的 Beta 推出进度。
有关设置说明,请参阅 Google Workspace(SAML/SCIM)。
按响应状态筛选 MCP 工具调用分析
MCP 工具调用分析在账户、门户和服务器时间序列端点上支持 response_status 查询参数。使用 success、error 或 cached 统计单一状态,或使用 all 包含所有状态。
默认值为 success。此前,计数包括失败和缓存的调用。如果您需要之前包含所有状态的计数,请显式设置 response_status=all:
GET /accounts/{account_id}/access/ai-controls/mcp/analytics/tool-calls/timeseries?response_status=all响应中包含所选的 response_status。无效值(包括空值)将返回 400。
有关所有查询参数和限定范围的端点,请参阅查看工具调用分析。
全面自定义面向用户的 Access 页面
Cloudflare Access 现在支持为登录页、身份被拒绝页、禁止访问页和命令行审批页使用 HTML 和 Liquid 模板。借助自定义模板,您可以控制每个受支持页面的品牌和外观。借助 Liquid 变量,您可以向用户提供自定义说明,或清楚说明其被阻止的原因。
在 Cloudflare One 仪表板中创建模板,在编辑器中验证模板,然后将其分配给应用程序或设置为账户默认值。
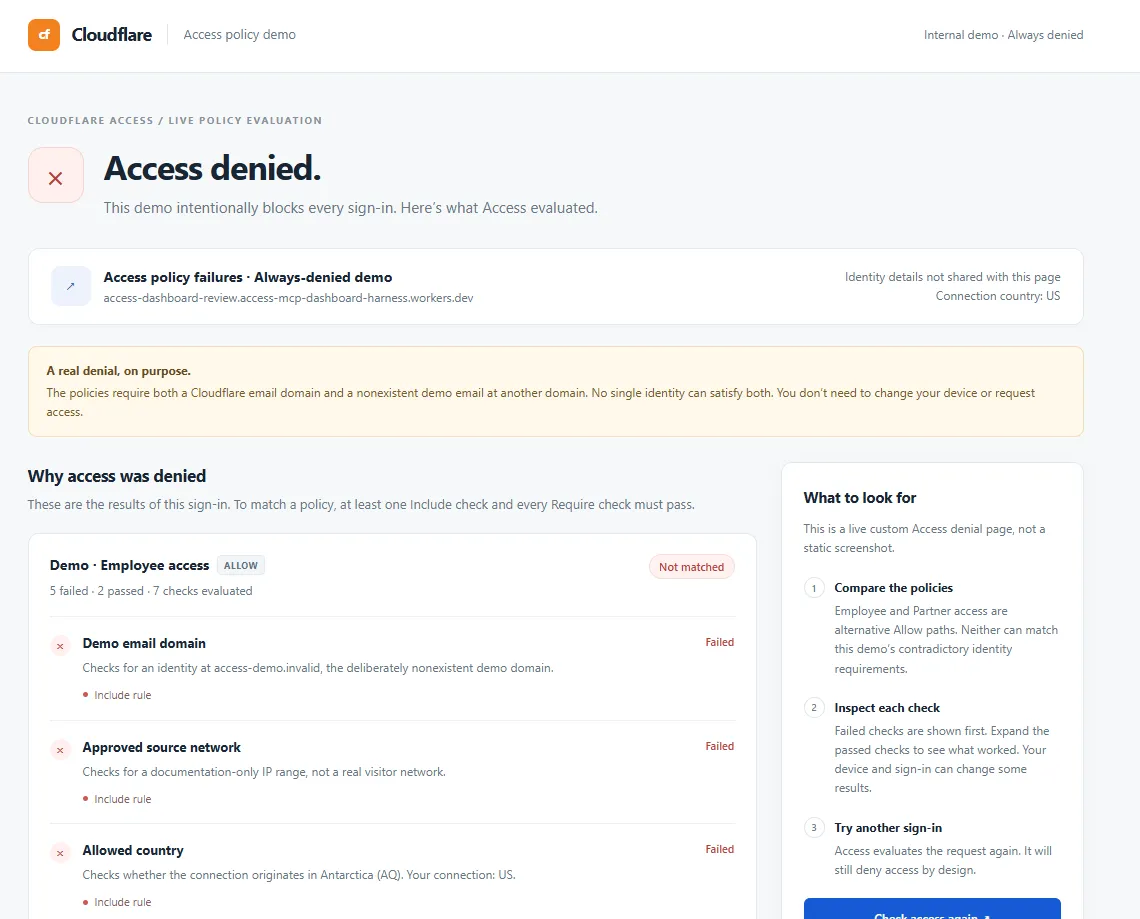
有关受支持的页面类型、模板示例和设置说明,请参阅 Access 自定义页面。
Access 策略支持过滤
您现在可以根据操作、选择器、规则组和分配的应用程序来过滤 Access 策略。
私有自托管应用程序和可重复使用的策略正式发布(GA)
私有自托管应用程序和可重复使用的 Access 策略现在对所有客户正式发布(GA)。
Access 应用程序支持私有主机名/IP 和可重复使用的 Access 策略
Cloudflare Access 自托管应用程序现在可以通过私有 IP、私有主机名(在端口 443 上)以及公共主机名来定义。此外,我们将 Access 策略变成了独立的对象,可以在多个应用程序中重复使用。这些更新涉及对整个 Access 仪表板体验的重大更新。这些更新将缓慢推广到不同的客户群。如果您是 Enterprise 客户并希望尽早体验,请联系您的团队。
用于 SSH 命令日志的 Logpush
Enterprise 客户现在可以使用 Logpush 导出 Access for Infrastructure 目标的 SSH 命令日志。
SCIM 正式发布(GA),支持 Okta 和 Microsoft Entra ID
Cloudflare 与 Okta 和 Microsoft Entra ID(前称 AzureAD)的 SCIM 集成现已结束 Beta 测试,并对所有客户正式发布(GA)。这些集成可用于 Access 和 Gateway 策略以及 Zero Trust 用户管理。注意:此 GA 版本不包括仪表板 SSO SCIM支持。
结合 Access for Infrastructure 使用 SSH
管理员现在可以使用 Access for Infrastructure 来管理对 SSH 服务器的特权访问。Access for Infrastructure 提供了针对谁访问了什么服务以及他们在 SSH 会话期间做了什么的改进控制和可见性。Access for Infrastructure 还通过使用短期 SSH 证书访问 SSH 服务器,消除了与管理 SSH 密钥相关的风险和开销。
将自动席位收回的最短时间从 2 个月减少到 1 个月
管理员现在可以将 Zero Trust 席位配置为在用户闲置 1 个月后自动过期。此前的最少时间为 2 个月。
App Launcher 的可扩展性改进
对于拥有大量应用程序或复杂策略的客户,现在应用程序加载速度更快。
添加绕过 CORS 并传送至源服务器的选项
Access 管理员可以针对特定的 Access 应用程序,将所有 CORS 强制执行推迟到其源服务器。
Zero Trust 用户身份审计日志
通过 SCIM 或身份验证事件发生的所有用户身份更改都会被记录在用户的注册表身份中。
Access for SaaS 对 OIDC 的支持
Access for SaaS 应用程序可以设置为将 OIDC 作为身份验证方法。目前已完全支持 OIDC 和 SAML 2.0。
WARP 作为 Access 的身份源
允许用户使用其 WARP 会话身份登录 Access 应用程序。用户需要根据默认会话持续时间重新进行身份验证。必须在您的设备注册权限中开启 WARP 身份验证身份,并可以在每个应用程序的基础上启用。
Access for SaaS 中的唯一实体 ID(Entity ID)
所有新的 Access for SaaS 应用程序均具有唯一的实体 ID(Entity ID)。如果需要,这允许与同一个 SaaS 提供商进行多次集成。唯一的实体 ID 附加了应用程序受众标记。现有应用程序保持不变。
Access for SaaS 中的默认中继状态(Relay State)支持
允许 Access 管理员在 Access for SaaS 应用程序上设置默认中继状态(Relay State)。
App Launcher 支持标签和过滤器
Access 管理员现在可以标记应用程序,并允许用户在 App Launcher 中按这些标记进行过滤。
App Launcher 自定义
允许 Access 管理员在 Zero Trust 内配置 App Launcher 页面。
在仪表板和 API 中查看活跃的 Access 用户身份
Access 管理员现在可以查看所有活跃应用程序会话的用户身份和设备信息的完整内容。
命名 IdP 的自定义 OIDC 声明(OIDC Claim)
Access 管理员现在可以向现有的命名 IdP 提供商添加自定义声明。以前,这仅限于通用 OIDC 提供商。
Azure AD 身份验证上下文
直接在 Access 策略中支持 Azure AD 身份验证上下文。
Access 应用程序的自定义阻止页面
允许 Access 管理员自定义 Access 向最终用户显示的阻止页面。