跳转到内容
本站为社区维护的非官方中文翻译,与 Cloudflare, Inc. 无关联。本站不提供账户登录,请勿在任何非官方站点输入您的 Cloudflare 账户信息。官方文档:developers.cloudflare.com

更新日志

Cloudflare 的最新更新与改进。

在本地评估 Flagship 标志

在本地开发期间,Flagship 绑定现在会根据本地标志存储评估标志,而不是调用您的远程应用。您可以离线开发并测试标志更改,而不会影响生产环境。这适用于 wrangler dev、Cloudflare Vite 插件、Vitest 集成和 cf dev。

本地存储初始为空,因此评估会返回您在代码中传入的默认值。您可以通过以下任一方式添加和管理本地标志:

  • Wrangler:为 wrangler flagship flags 命令(例如 create、update 和 evaluate)添加 --local。若要从远程应用复制所有标志,请运行 npx wrangler flagship flags pull <APP_ID>。
  • Local Explorer:在开发服务器运行时,在 Local Explorer 中创建、编辑、切换和评估标志。
  • cf CLI:为 cf flagship 命令添加 --local。

若要继续根据远程应用进行评估,请在绑定上设置 remote: true。

本地标志存储需要 Wrangler v4.135.0 或 @cloudflare/vite-plugin v1.56.0 及更高版本。在 Local Explorer 中使用 Flagship 需要 Wrangler v4.148.0 或 @cloudflare/vite-plugin v1.63.0 及更高版本。

有关详细信息,请参阅 Flagship 本地开发。

使用 SCIM 资源查看器检查已预配的用户和群组

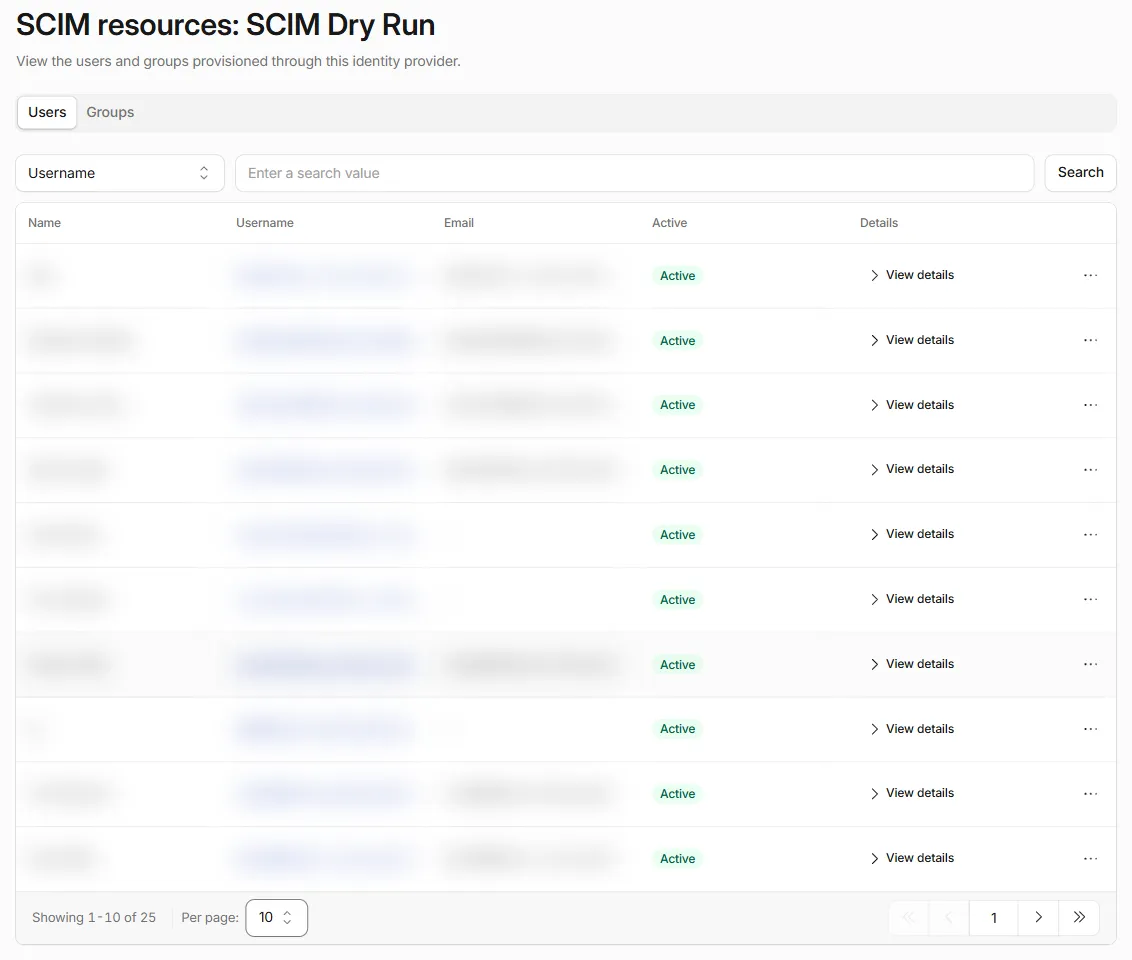
借助 SCIM 资源查看器(SCIM population viewer),您可以检查各身份提供商预配到 Cloudflare One 的用户和群组。您无需发出 API 请求或提交支持工单,即可查看 Cloudflare 已收到哪些资源。

在 Zero Trust > Integrations(集成) > Identity providers(身份提供商) 中,选择 SCIM resources(SCIM 资源) 中的用户数或群组数即可打开该查看器。您可以:

  • 按用户名、电子邮件、姓名或资源 ID 搜索用户,按名称或资源 ID 搜索群组。
  • 以格式化视图或 JSON 视图检查资源属性。
  • 查看群组成员,并将 Cloudflare 与 IdP 的资源 ID 同预配日志进行比对。
  • 拥有编辑权限时,可从 Cloudflare SCIM 资源中删除单个资源。
带有搜索控件且个人信息已模糊处理的 SCIM 用户表

该查看器显示的是已预配的资源,而非预配事件历史记录。请使用 SCIM 预配日志排查失败的请求。现有的 SCIM 取消预配和策略行为保持不变。

有关仪表板操作说明和 API 示例,请参阅查看 SCIM 用户和群组。

Audit Logs v2:账户分析

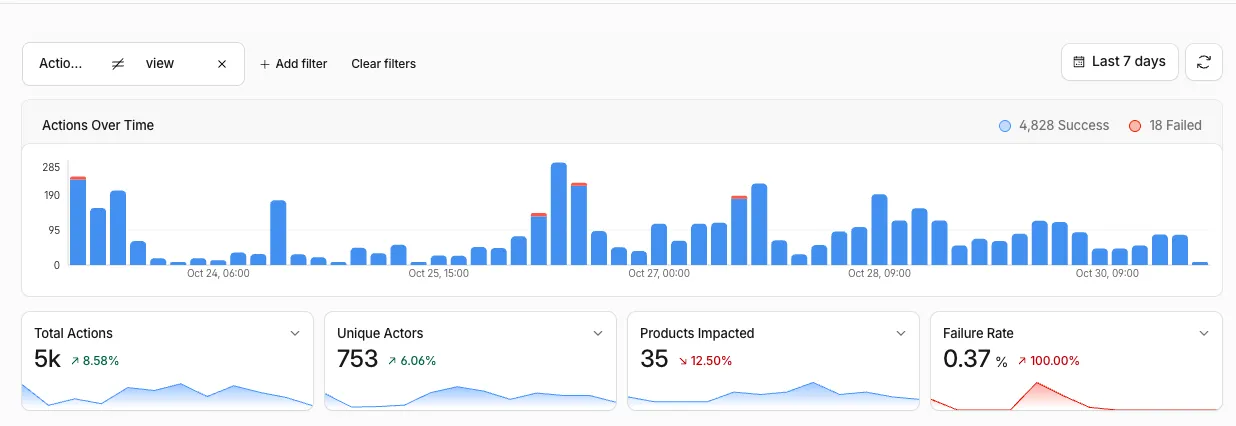
Audit Logs v2 现在在 Cloudflare 仪表板中提供账户级审核日志的分析功能。Actions over time(操作随时间变化) 图表会区分所选时间范围内成功和失败的操作。

摘要卡片显示 Total actions(操作总数)、Unique actors(唯一执行者)、Products impacted(受影响的产品) 和 Failure rate(失败率)。选择某个卡片即可调查操作类型、身份验证方法、主要执行者、主要产品或失败的操作。您可以将值应用或排除为筛选条件,以同时更新分析和审核日志表。

Audit Logs v2 中的账户分析

账户分析不适用于组织级审核日志。

有关详细信息,请参阅账户分析文档。

Browser Run 现已运行 Chrome 152

Browser Run 现在默认运行 Chrome 152。您的会话将获得最新的 Web 平台功能、渲染修复和安全补丁。您无需更改代码。

此版本还包括以下改进:

  • 更新了默认 User-Agent。 Quick Actions 的默认 User-Agent 现在报告为 Chrome 152,而不是 Chrome 119。如果您将 Browser Run 的 User-Agent 列入允许列表或进行匹配,请更新您的规则。您仍可以使用 userAgent 参数设置自己的值。请参阅自动请求标头。
  • 更好的站点兼容性。 Quick Actions 请求现在更接近普通 Chrome 浏览器发出的请求,因此被站点阻止的情况更少。
  • 大型响应标头。 返回大型响应标头的页面现在可以正确加载。
  • 更新了根证书。 Browser Run 已从其信任存储中移除不再受信任的根证书。
  • 绝对链接。 /links 现在返回绝对 URL,仅链接模式的爬取现在会跟随相对链接。
  • 更好的 Markdown 输出。 /markdown 和爬取的 Markdown 输出现在会保留代码块的语言。
  • 更清晰的错误。 超时的 Quick Actions 现在会返回一致的错误。抛出异常的 Outbound Workers 现在会向浏览器返回 HTTP 错误。

有关详细信息,请参阅 Browser Run 文档。

D1 将强制执行 50 MB 的最大查询结果大小

自 2026 年 11 月 4 日(星期三)起,D1 将强制执行 50 MB 的最大查询结果大小。返回结果大于 50 MB 的查询将失败并返回以下错误:

D1 query result exceeded the maximum response size limit of 50 MB

50 MB 的限制覆盖了 D1 中第 99.999 百分位的请求,因此大多数 D1 用户不会受到影响。

通过 REST API 执行的导入和导出操作不受此限制,并将继续像现在一样正常工作。

如果您的查询返回较大的结果,请在强制执行日期之前减小结果大小。例如,只选择所需的列而不是使用 SELECT *,并使用 LIMIT 和 OFFSET 对大型结果集进行分页。

有关详细信息,请参阅 D1 限制和 D1 错误列表。

Cloudflare WAN 支持区域化 Gateway HTTP 检查

Cloudflare WAN 流量现在可以通过 Regional Services 使用 Gateway 处理区域。HTTPS 流量通过 IPsec 或 GRE 隧道或通过 Direct CNI 进入 Cloudflare 数据中心(该数据中心可能位于所选区域之外),并保持加密状态,直到 Gateway 将其转发到所选区域进行 TLS 解密和 HTTP 检查。此功能使组织能够控制其敏感流量的处理位置,从而支持其数据主权目标。

此功能需要统一路由。处理区域适用于 Gateway HTTP 流量,不适用于 Gateway DNS 或网络策略处理。

请联系您的客户团队配置处理区域。有关受支持的区域、配置详细信息和限制,请参阅 Cloudflare One 的数据驻留。

新版 DNS 记录体验现已对所有用户默认启用

5 月宣布的新版 DNS 记录体验现已成为所有套餐(包括 Enterprise)所有用户的默认体验。经典 DNS 记录页面已停用,在 Cloudflare 仪表板中不再可用。

更改记录类型

新版体验首次推出时,不支持更改现有 DNS 记录的类型。根据您的反馈,我们已添加此功能,因此您现在可以直接在 DNS 记录页面中更改记录的类型(例如从 A 更改为 CNAME)。在底层,仪表板使用批量 DNS 记录端点完成此操作。

问题或反馈

如果您在使用新版体验时遇到问题,请联系您的客户团队或 Cloudflare 支持。

Durable Objects 现默认延迟应用代码更新

Durable Objects 可以跨请求保持活动状态,使您能够运行长时间运行的 Agent、维护长期 WebSocket 连接,并在众多客户端之间协调状态。之所以能做到这一点,是因为每个 Durable Object 都是全局唯一的,这也意味着它同一时间只能运行一个版本的代码。此前,当您部署对 Durable Objects 代码的更改时,该更改会立即生效,这可能会中断正在进行的工作并终止已打开的连接。

Durable Objects 现在默认延迟应用代码更新。部署时,活动的 Durable Object 在等待进入休眠期间,最多可以继续运行其当前代码 5 分钟(300 秒)。这为正在进行的工作留出了完成的时间。使用 Hibernation API 的 WebSocket 连接在对象休眠后采用新代码时仍保持连接。

对于活动的 Durable Object,代码更新遵循以下流程:

flowchart TD
    accTitle: Code updates for an active Durable Object
    accDescr: By default, an active object can keep running its current code until it hibernates or the delay ends. After hibernating, it starts on new code on the next request. If the delay ends first, or immediate mode is selected, it resets and adopts the new code. Deferral is best effort.
    A["You deploy new code"] -->|"Default: deferred"| B["The object can keep running<br/>its current code"]
    B --> C{"Hibernates before<br/>the delay ends?"}
    C -->|Yes| D["Starts on the new code<br/>on the next request"]
    C -->|No| E["The object resets<br/>and adopts the new code"]
    A -.->|"Override: immediate"| E

若要更改延迟时间,请在 Wrangler 配置中将 code_update_strategy 添加到 durable_objects:

{
	"durable_objects": {
		"bindings": [
			{
				"name": "CHAT_ROOM",
				"class_name": "ChatRoom",
			},
		],
		"code_update_strategy": {
			"mode": "deferred",
			"max_delay": 60,
		},
	},
}
[[durable_objects.bindings]]
name = "CHAT_ROOM"
class_name = "ChatRoom"

[durable_objects.code_update_strategy]
mode = "deferred"
max_delay = 60

max_delay 以秒为单位,取值范围为 0 到 86400(24 小时),精度为毫秒。省略该值则使用默认值 300 秒。

若要为单次部署设置策略,请传入 --durable-objects-code-update-mode 并指定 immediate 或 deferred <duration>。例如,在事件处理期间立即应用更新,或者当您的部署工具在部署后立即调用 Durable Object 并需要新代码时:

npx wrangler versions deploy <VERSION_ID>@100% --durable-objects-code-update-mode immediate

deferred 代码更新是尽力而为的,不保证每个操作都能完成。对象仍可能在达到 max_delay 之前重置,例如在 Cloudflare 运行时更新期间。

有关详细信息(包括此功能与逐步部署和 REST API 的交互方式),请参阅 Durable Objects 代码更新。

WAF 发布 - 2026-10-30 - 紧急

此紧急发布在 Cloudflare Managed Ruleset 中新增了一条默认禁用的规则,用于应对 Nuxt Image 和 IPX 中的一个漏洞。该规则仅提供部分防护。请遵循安全公告并将其修补到最新版本。

规则集规则 ID旧版规则 ID描述先前操作新操作备注
Cloudflare Managed RulesetN/ANuxt Image / IPX - Explicit GIF or Animation Modifier ExposureN/ADisabled(已禁用)这是一项新检测。

WAF 发布 - 2026-10-30

此版本更新了针对 PHP 内存不足(OOM)漏洞 CVE-2026-109618、CVE-2026-109619 和 CVE-2026-115560 的底层规则表达式。这些改进是根据安全研究人员在 PHP 夺旗(CTF)挑战赛 ↗中提交的报告进行的迭代变更。

规则集规则 ID旧版规则 ID描述先前操作新操作备注
Cloudflare Managed RulesetN/A

PHP Remote Code Execution Attack (CVE-2026-109618, CVE-2026-109619) #3

BlockBlock规则检测已更新。
Cloudflare Free RulesetN/A

PHP Remote Code Execution Attack (CVE-2026-109618, CVE-2026-109619) #3

BlockBlock规则检测已更新。
Cloudflare Managed RulesetN/A

PHP Remote Code Execution Attack (CVE-2026-109618, CVE-2026-109619) #4

BlockBlock规则检测已更新。
Cloudflare Free RulesetN/A

PHP Remote Code Execution Attack (CVE-2026-109618, CVE-2026-109619) #4

BlockBlock规则检测已更新。
Cloudflare Response RulesetN/ADefault block for High confidence SignaturesBlockBlock规则检测已更新。

Workers 子请求现可为 BYOIP 目标保留上下文

当子请求的目标是使用自带 IP(BYOIP)且由 Cloudflare 代理的主机名时,Cloudflare 现在会保留 Workers 上下文。这些请求会被识别为 Cloudflare 到 Cloudflare 的流量,而不是外部 Internet 流量。

此前,部分 BYOIP 子请求可能会丢失 Workers 上下文和原始客户端信号。这可能导致安全规则的行为不符合预期、Bot Management 评估的是 Cloudflare 内部连接而非原始客户端,或者受影响的请求返回错误的 403 响应。

发往 BYOIP 目标的 Workers 子请求现在会保留 CF-Worker 标头和 cf.worker.upstream_zone 字段。这使同一 zone 与跨 zone 的子请求能够获得一致的安全规则评估。

对于受影响的 BYOIP 子请求,目标 zone 上的 Bot Management 字段现在代表原始最终用户连接。Bot 分数、已验证机器人状态以及 JA3/JA4 指纹不再代表 Cloudflare 服务之间的内部连接。

由于由 Cloudflare 代理的 BYOIP 目标现在遵循标准的 Workers 子请求处理方式,出于安全原因,跨 zone 请求会将 CF-Connecting-IP 设置为 Workers 客户端 IP 地址 2a06:98c0:3600::103。当某个 Cloudflare zone 中的 Worker 向另一个 Cloudflare zone 中的主机名发送子请求时,即适用此行为。同一 zone 内的子请求仍会通过 CF-Connecting-IP 反映客户端 IP。

有关详细信息,请参阅 Cloudflare BYOIP、Workers 子请求和 Worker 子请求中的 CF-Connecting-IP。

Agents SDK:Agent Skills 现为 Agent Workspace 中的文件

Cloudflare Agents SDK 中的 Agent Skills 现在以文件形式存在。将包含 SKILL.md 的文件夹写入 Agent 的 Computer ↗ Workspace 中的 /workspace/.agents/skills/ 下,Agent 即可在下一轮使用它。您无需构建步骤或部署,Agent 也可以编写自己的 Skills。

src/server.jsjs
import { Think, skills } from "@cloudflare/think";

export class MyAgent extends Think {
	getSkills() {
		return [
			skills.workspace(this.workspace), // /workspace/.agents/skills
			skills.r2(this.env.SKILLS_BUCKET, { prefix: "skills/" }),
		];
	}
}
src/server.tsts
import { Think, skills } from "@cloudflare/think";

export class MyAgent extends Think<Env> {
	getSkills() {
		return [
			skills.workspace(this.workspace), // /workspace/.agents/skills
			skills.r2(this.env.SKILLS_BUCKET, { prefix: "skills/" }),
		];
	}
}

此版本包括:

  • 三种来源。 从 Computer Workspace、R2 存储桶或代码加载 Skills。Think 会在每一轮之前重新列出所有来源。
  • 开放格式。 每个 SKILL.md 都会根据 Agent Skills 规范 ↗进行检查。按照该规范面向 Agent 的指南建议,违反规则的 Skill 仍会加载,但会记录一条警告。在写入 Skill 之前,请使用 parseSkill() 对其进行检查。
  • Workspace 中的脚本。 Skill 脚本是 Workspace 文件,模型使用 Workspace 的 exec 工具运行它们。请参阅执行。
  • 适用于任意 harness 的 Skill 工具。 在 Think、Pi Durable 或 AI SDK 中使用相同的 activate_skill 和 read_skill_resource 工具。请参阅 Skills 工具。
  • 保持提示缓存有效。 当 Skill 在对话过程中发生变化时,Think 会将新的目录作为提醒发送,而不是重建已缓存的系统提示。被覆盖的 getSystemPrompt() 现在会保留在系统提示的顶部,位于上下文块之上。

对于直接使用 agents/skills 的代码,这是一项破坏性变更。agents:skills Vite 导入、agents/skills/compile、SkillRegistry 以及 Think 的 skillWorkspace 均已移除,runner() 已移至 agents/skills/runner。请安装 Agents SDK v0.32.0 ↗ 和 Think v0.23.0 ↗ 或更高版本。请参阅 computer-skills ↗ 和 r2-skills ↗ 示例。

在一个仪表板页面中查看数据本地化设置

Cloudflare 仪表板现在提供 Data Localization Suite 概览页面,以只读方式显示您账户上的数据本地化设置。它在同一位置显示您的 Regional Services、Customer Metadata Boundary 和 Geo Key Manager 设置,因此您不再需要查看多个仪表板页面和 API,即可了解流量在何处处理,以及日志和私钥存储在何处。

若要找到该页面,请转到 Application Security(应用程序安全) > Data Localization Suite,或在仪表板中搜索“DLS”。

概览页面为每个产品提供一个选项卡:

  • Regional Services:区域化主机名(可按区域或 zone 筛选)、区域化 IP 绑定以及区域化 Spectrum 应用程序,每项均显示其区域。
  • Customer Metadata Boundary:边界是否已开启、所在区域(美国或欧盟),以及是否允许区域外访问。
  • Geo Key Manager:每个带有地理策略的自定义证书,以及其主机名、zone、区域和状态。

每一项都链接到可更改其设置的仪表板页面,每个选项卡都链接到相应产品的文档。

若要了解详细信息,请参阅 Data Localization Suite 文档。

通过通用 SAML 实现 Google Workspace SCIM 用户预配

跨域身份管理系统(SCIM)是一项开放标准,用于在身份提供商与服务之间同步用户身份。有关详细信息,请参阅 SCIM 预配。Google Workspace 正在以 Beta 形式逐步推出自定义 SCIM 配置文件。可以使用该功能的组织能够借助 Google 的内置预配服务,将用户更新和取消预配事件发送到 Cloudflare One。

您必须在 Cloudflare One 中使用通用 SAML 身份提供商。 专用的 Google Workspace 集成不支持 SCIM。请在 Google 中配置 SAML 应用,然后在该应用的自动预配设置中输入 Cloudflare SCIM 端点和密钥。在 Cloudflare One 中开启 Enable user deprovisioning(启用用户取消预配),即可在 Google 取消预配某个用户时撤销其活动的 Access 会话。Google 中配置的取消预配延迟仍然适用。待 Google 支持 OIDC + SCIM 后,Cloudflare 将为现有的 Google Workspace OIDC 客户端添加支持。

组成员身份需要单独配置。让 Google SAML 应用发送 groups 属性,即可在身份验证期间包含用户所选的 Google 群组。将群组选为 SCIM 预配范围并不会同步组成员身份,Google 仍在为其 SCIM 提供商添加此项支持。

Cloudflare One 用户必须先向 Access 进行身份验证,或使用 Cloudflare One Client 注册设备,SCIM 更新才能生效。自定义 SCIM 配置文件的可用性取决于 Google 的 Beta 推出进度。

有关设置说明,请参阅 Google Workspace(SAML/SCIM)。

按响应状态筛选 MCP 工具调用分析

MCP 工具调用分析在账户、门户和服务器时间序列端点上支持 response_status 查询参数。使用 success、error 或 cached 统计单一状态,或使用 all 包含所有状态。

默认值为 success。此前,计数包括失败和缓存的调用。如果您需要之前包含所有状态的计数,请显式设置 response_status=all:

GET /accounts/{account_id}/access/ai-controls/mcp/analytics/tool-calls/timeseries?response_status=all

响应中包含所选的 response_status。无效值(包括空值)将返回 400。

有关所有查询参数和限定范围的端点,请参阅查看工具调用分析。

Agents SDK:无需公共 URL 即可在浏览器中预览开发服务器

构建网站的 Agent 需要在真实浏览器中检查其工作成果。借助内部主机名,您的 Agent 的浏览器可以预览在容器中运行的开发服务器,而无需将该服务器暴露到公共 Internet。

借助内部主机名,Cloudflare Agents SDK 中的持久浏览器可以打开仅由您的 Agent 提供服务的站点。为浏览器提供诸如 preview.internal 之类的主机名后,浏览器发往这些主机名的请求将转到您的 Agent,而不是 Internet。模型可以在其访问网页所用的同一个浏览器中检查沙盒中的开发服务器、工作区中的文件夹或另一个 Worker,且不会公开暴露任何内容。

展示三类主机名的动画示意图:example.com 发往 Internet;模型通过 browser.assignHost() 将 preview.internal 指向端口 5173,随后浏览器打开它,由您的 Agent 从沙盒提供服务;api.internal 则绕过您的 Agent,直接发往另一个 Worker

每个内部主机都有一个在您的 Durable Object 中运行的 fetch 函数,因此它可以使用该对象的绑定和状态。主机也可以通过服务绑定将请求直接发送到另一个 Worker。为主机添加 target schema 后,模型即可选择该主机提供的内容,例如使用哪个端口或哪个文件夹。

内部主机名是浏览器的一项能力,与您的 Agent harness 无关。您可以使用 Pi Durable、AI SDK 和 TanStack AI 的内置适配器,也可以通过使用 browser.session() 实现工具来连接其他 harness。无需预构建的适配器。

此示例为 Pi Durable Agent 添加私有开发服务器预览。请先使用该指南中的软件包、绑定和请求处理程序,并安装 Agents SDK v0.31.0 ↗ 或更高版本。该示例包含三个部分:

  • 浏览器配置: internalHosts 定义浏览器如何访问开发服务器。
  • Durable Object 连接: Lifecycle 和 fetchInternalHost() 将浏览器连接到您的应用程序。
  • Harness 集成: 来自 agents/browser/pi 的 browserTool 向 Pi 注册该工具。
import { DurableObject } from "cloudflare:workers";
import { createModels } from "@earendil-works/pi-ai/models";
import { createRegistry, Harness } from "@earendil-works/pi-durable";
import { Browser, browserRun } from "agents/browser";
import { browserTool } from "agents/browser/pi";
import { PiHarness } from "agents/harness/pi";
import { Lifecycle } from "agents/lifecycle";
import { createAI } from "agents/models/pi-ai";
import { z } from "zod";
// Your own code: reach a port on your sandbox and return its Response.
import { fetchSandboxPort } from "./hosts";

// Browser Run calls back into your Worker through this entrypoint.
export { InternalHostRouter } from "agents/browser";

export class BrowserAssistant extends DurableObject {
	ai = createAI({ binding: this.env.AI });
	registry = createRegistry();

	browser = new Browser({
		provider: browserRun(this.env.BROWSER, {
			internalHosts: {
				router: this.ctx.exports.InternalHostRouter,
				hosts: {
					"preview.internal": {
						description: "Your dev servers",
						// What the model passes to browser.assignHost() to choose
						// what this host serves. fetch receives it as its second argument.
						target: z.object({ port: z.number().int().min(1024) }),
						fetch: (request, { port }) => fetchSandboxPort(port, request),
					},
				},
			},
		}),
	});

	harness = new PiHarness({
		harness: ({ storage, context, onWake }) => {
			const models = createModels();
			models.setProvider(this.ai.provider);
			this.registry.install({
				name: "browser",
				tools: [
					browserTool({ browser: this.browser, loader: this.env.LOADER }),
				],
			});
			return Harness.open(
				storage,
				{ models, registry: this.registry, onWake },
				context,
			);
		},
		defaults: { model: this.ai("@cf/zai-org/glm-5.3-flash") },
	});

	lifecycle = Lifecycle.install(this).use(this.browser).use(this.harness);

	// InternalHostRouter calls this method to reach your Browser.
	fetchInternalHost(message) {
		return this.browser.fetchInternalHost(message);
	}

	async ask(prompt) {
		const { text } = await this.harness.prompt(prompt);
		return text;
	}
}
import { DurableObject } from "cloudflare:workers";
import { createModels } from "@earendil-works/pi-ai/models";
import { createRegistry, Harness } from "@earendil-works/pi-durable";
import { Browser, browserRun, type InternalHostMessage } from "agents/browser";
import { browserTool } from "agents/browser/pi";
import { PiHarness } from "agents/harness/pi";
import { Lifecycle } from "agents/lifecycle";
import { createAI } from "agents/models/pi-ai";
import { z } from "zod";
// Your own code: reach a port on your sandbox and return its Response.
import { fetchSandboxPort } from "./hosts";

// Browser Run calls back into your Worker through this entrypoint.
export { InternalHostRouter } from "agents/browser";

export class BrowserAssistant extends DurableObject<Env> {
	ai = createAI({ binding: this.env.AI });
	registry = createRegistry();

	browser = new Browser({
		provider: browserRun(this.env.BROWSER, {
			internalHosts: {
				router: this.ctx.exports.InternalHostRouter,
				hosts: {
					"preview.internal": {
						description: "Your dev servers",
						// What the model passes to browser.assignHost() to choose
						// what this host serves. fetch receives it as its second argument.
						target: z.object({ port: z.number().int().min(1024) }),
						fetch: (request, { port }) => fetchSandboxPort(port, request),
					},
				},
			},
		}),
	});

	harness = new PiHarness({
		harness: ({ storage, context, onWake }) => {
			const models = createModels();
			models.setProvider(this.ai.provider);
			this.registry.install({
				name: "browser",
				tools: [
					browserTool({ browser: this.browser, loader: this.env.LOADER }),
				],
			});
			return Harness.open(
				storage,
				{ models, registry: this.registry, onWake },
				context,
			);
		},
		defaults: { model: this.ai("@cf/zai-org/glm-5.3-flash") },
	});

	lifecycle = Lifecycle.install(this).use(this.browser).use(this.harness);

	// InternalHostRouter calls this method to reach your Browser.
	fetchInternalHost(message: InternalHostMessage) {
		return this.browser.fetchInternalHost(message);
	}

	async ask(prompt: string) {
		const { text } = await this.harness.prompt(prompt);
		return text;
	}
}

若要使用其他 harness,请保留浏览器配置。如果有可用的浏览器工具适配器,请选用它,或使用 browser.session() 实现工具。

browserTool 会将每个主机的信息(包括其 target 的 schema)告知模型。由于 preview.internal 具有 target schema,模型可以选择它提供服务的端口。为检查其开发服务器,模型会使用与 schema 匹配的 target(例如 { port: 5173 })调用 browser.assignHost(),并打开返回的 URL:

const { url } = await browser.assignHost({
	host: "preview.internal",
	target: { port: 5173 },
});
await browser.cdp({
	method: "Page.navigate",
	params: { url },
	sessionId: "active",
});

target 会根据 schema 进行校验并存储,因此它在多轮对话、浏览器重启和重新部署之后依然有效。此后,每个发往 http://preview.internal/ 的请求都会以 { port: 5173 } 调用该主机的 fetch 函数。

此版本还简化了 browserTool。它在自己的 Dynamic Worker 中运行模型的代码,不再需要 CodemodeRuntime 导出。如果您已在使用 browserTool,请参阅 v0.31.0 升级说明 ↗。

有关完整示例、限制和安全指南,请参阅内部主机名。

面向中国网络的中国本土质询页面

通过 Cloudflare 中国网络提供的质询页面(Challenge Pages)现在使用托管在中国大陆的 Turnstile 小组件。这意味着,由于小组件不再需要发出跨境请求,中国大陆的访问者可以更快、更可靠地完成质询。

您无需执行任何操作:当中国网络 zone 显示质询页面时,此变更会自动生效。 由 Cloudflare 全球网络提供服务的访问者将继续获得全球质询页面体验。

有关详细信息,请参阅插页式质询页面和 Cloudflare 中国网络。

WAF 发布 - 2026-10-28

此版本更新了针对 PHP 内存不足(OOM)漏洞 CVE-2026-109618、CVE-2026-109619 和 CVE-2026-115560 的底层规则表达式。这些改进是根据安全研究人员在 PHP 夺旗(CTF)挑战赛 ↗中提交的报告进行的迭代变更。

规则集规则 ID旧版规则 ID描述先前操作新操作备注
Cloudflare Managed RulesetN/A

PHP Remote Code Execution Attack (CVE-2026-109618, CVE-2026-109619, CVE-2026-115560) #6

BlockBlock规则检测已更新。
Cloudflare Free RulesetN/A

PHP Remote Code Execution Attack (CVE-2026-109618, CVE-2026-109619, CVE-2026-115560) #6

BlockBlock规则检测已更新。

为 VPC Network 绑定选择虚拟网络

通过将 network_id 设置为 cf1:vnet:<UUID>(其中 UUID 为虚拟网络的 ID),VPC Network 绑定可以选择特定的虚拟网络。若要选择账户的默认虚拟网络,请继续使用 cf1:network。

多个绑定可以选择不同的虚拟网络。这使单个 Worker 能够访问使用相同私有 IP 地址的不同后端:

{
  "$schema": "./node_modules/wrangler/config-schema.json",
  "vpc_networks": [
    {
      "binding": "PRODUCTION",
      "network_id": "cf1:vnet:<PRODUCTION_VNET_UUID>",
      "remote": true
    },
    {
      "binding": "STAGING",
      "network_id": "cf1:vnet:<STAGING_VNET_UUID>",
      "remote": true
    }
  ]
}
[[vpc_networks]]
binding = "PRODUCTION"
network_id = "cf1:vnet:<PRODUCTION_VNET_UUID>"
remote = true

[[vpc_networks]]
binding = "STAGING"
network_id = "cf1:vnet:<STAGING_VNET_UUID>"
remote = true

有关详细信息,请参阅 VPC Networks 配置。

从 URL 路径前缀提供 Workers Static Assets

Workers Static Assets 现在可以从 URL 路径前缀提供静态资源,而无需更改其目录结构。请在 Wrangler 中设置 assets.base_path,或在 cloudflare.config.ts 中设置 worker.assets.basePath。

请使用 Wrangler 4.148.0 ↗ 或更高版本。若使用 cloudflare.config.ts,请使用 cf 1.0.0-beta.13 ↗ 或更高版本。

例如,以下配置会从 /blog/ 提供您构建的静态资源:

{
  "$schema": "./node_modules/wrangler/config-schema.json",
  "assets": {
    "directory": "./dist",
    "base_path": "/blog"
  }
}
[assets]
directory = "./dist"
base_path = "/blog"

使用 Wrangler 时,assets.directory 用于选择要提供服务的目录。使用 cloudflare.config.ts 时,由您的构建配置提供静态资源。

若要配置该选项,请参阅提供子目录。

Workers Builds 现将构建及构建日志保留 90 天

Workers Builds 现在会在构建完成后将每个构建及其构建日志保留 90 天。您可以在 Worker 的 Deployments(部署) 选项卡中的 View build history(查看构建历史记录) 下找到它们,也可以通过 Workers Builds API 获取。

90 天后,构建及其日志将被移除。该构建创建的版本和部署会保留在 Worker 的版本历史记录中,因此您仍然可以回滚到这些版本和部署。

如果您需要更长时间地保留构建日志,可以使用 Get build logs API 端点下载它们。

有关详细信息,请参阅 Workers Builds 限制文档。

全面自定义面向用户的 Access 页面

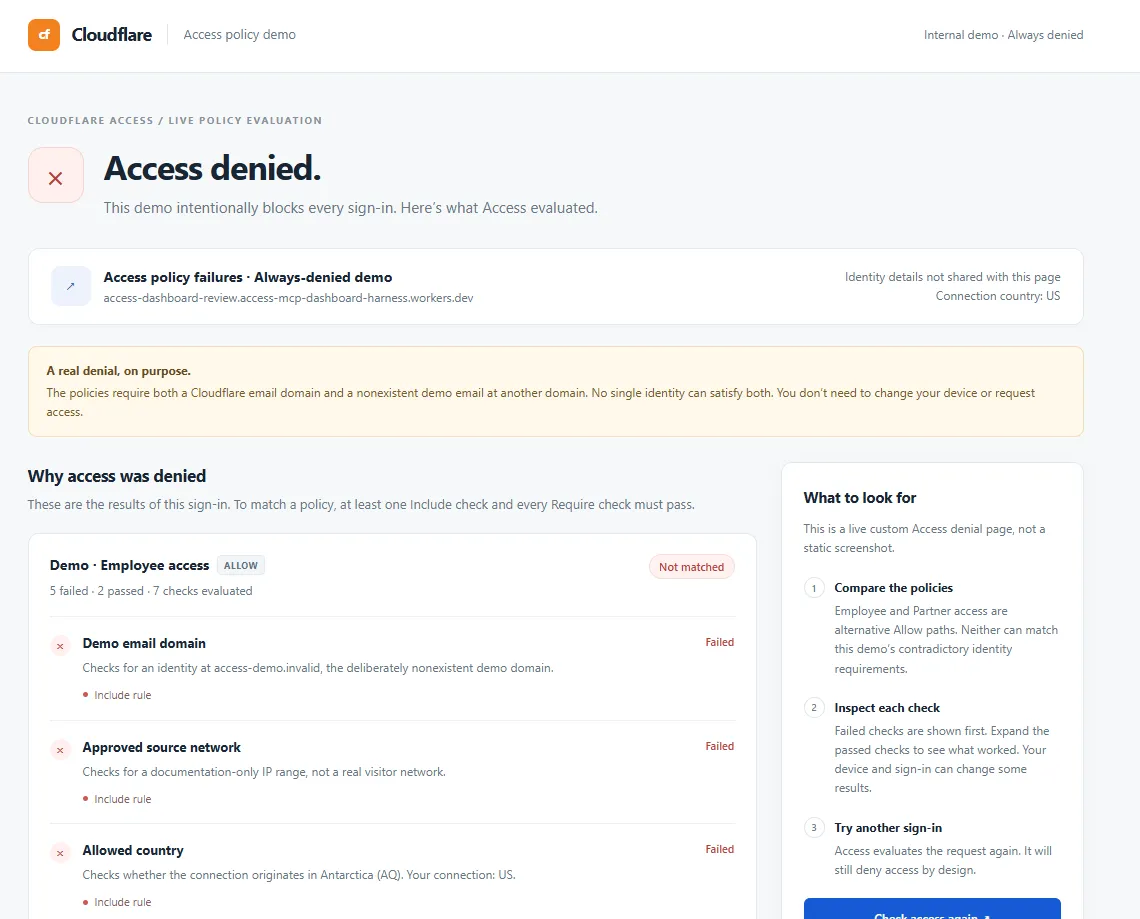
Cloudflare Access 现在支持为登录页、身份被拒绝页、禁止访问页和命令行审批页使用 HTML 和 Liquid 模板。借助自定义模板,您可以控制每个受支持页面的品牌和外观。借助 Liquid 变量,您可以向用户提供自定义说明,或清楚说明其被阻止的原因。

在 Cloudflare One 仪表板中创建模板,在编辑器中验证模板,然后将其分配给应用程序或设置为账户默认值。

自定义 Access 拒绝页,显示未通过的策略检查以及访问被拒绝的原因说明

有关受支持的页面类型、模板示例和设置说明,请参阅 Access 自定义页面。

SQL API 自省:`include_attributes` 参数

SQL API 自省端点新增了 include_attributes 查询参数。将其设置为 true 后,系统会根据您账户前七天的数据,发现数据集 attributes JSON 列中的键及其类型。发现的键将在数据集的 attributes 响应字段中返回。

部分数据集会将额外的键值数据存储在 attributes JSON 列中,您可以使用精确键查找(例如 attributes['http.method'])进行查询。此前用于发现这些键的方式 include_custom_attributes 会在 custom_attributes 字段中返回名称。新的命名更清楚地表明,返回的每个名称都是您通过 attributes 列访问的键。

include_custom_attributes 和 custom_attributes 已弃用,但仍可使用。请更新集成以改用 include_attributes 和 attributes。

curl --get "https://api.cloudflare.com/client/v4/analytics/sql/introspection" \
  --header "Authorization: Bearer <API_TOKEN>" \
  --data-urlencode "account_tag=<ACCOUNT_TAG>" \
  --data-urlencode "dataset_name=events.httpRequests" \
  --data-urlencode "include_attributes=true"

有关详细信息,请参阅 Attributes。

将 Workflows 限制在特定司法管辖区

您现在可以将 Workflow 限制在某个司法管辖区。其实例仅在该司法管辖区内运行和存储数据,这有助于您遵守 GDPR ↗ 或 FedRAMP ↗ 等数据本地化法规。

在 workflows 绑定上,或在 exports 中声明的 Workflow 上设置 jurisdiction:

{
	"workflows": [
		{
			"name": "my-workflow",
			"binding": "MY_WORKFLOW",
			"class_name": "MyWorkflow",
			"jurisdiction": "eu",
		},
	],
}
[[workflows]]
name = "my-workflow"
binding = "MY_WORKFLOW"
class_name = "MyWorkflow"
jurisdiction = "eu"

支持的司法管辖区包括 eu(欧盟)、us(美国)和 fedramp(FedRAMP-Moderate 数据中心)。

Workflow 的司法管辖区在创建 Workflow 时设置,之后无法更改。如果现有 Workflow 的司法管辖区不同,wrangler deploy 和 wrangler versions upload 将在上传您的 Worker 之前停止。

Workflow 司法管辖区需要 Wrangler 4.152.0 或更高版本。

有关详细信息,请参阅数据位置。