Cloudflare Tunnel 提供安全的资源接入方式,无需可公开路由的 IP 地址即可将资源连接到 Cloudflare。使用 Tunnel 时,无需将流量发送到外部 IP,基础设施中的轻量守护进程(cloudflared)会与 Cloudflare 全球网络建立仅出站连接。Cloudflare Tunnel 可以安全地将 HTTP Web 服务器、SSH 服务器、远程桌面和其他协议连接到 Cloudflare。这样,源站可以通过 Cloudflare 提供流量服务,避免遭受绕过 Cloudflare 的攻击。
有关如何将 Cloudflare Tunnel 集成到现有基础设施中的详细信息,请参阅我们的参考架构。
cloudflared 在资源与 Cloudflare 全球网络之间建立出站连接(隧道)。隧道是由 UUID 标识的持久对象,作为源站与 Cloudflare 之间的逻辑链路。在同一隧道中,可以按需运行任意数量的 cloudflared 进程(连接器)。每个连接器将流量发送到最近的 Cloudflare 数据中心。
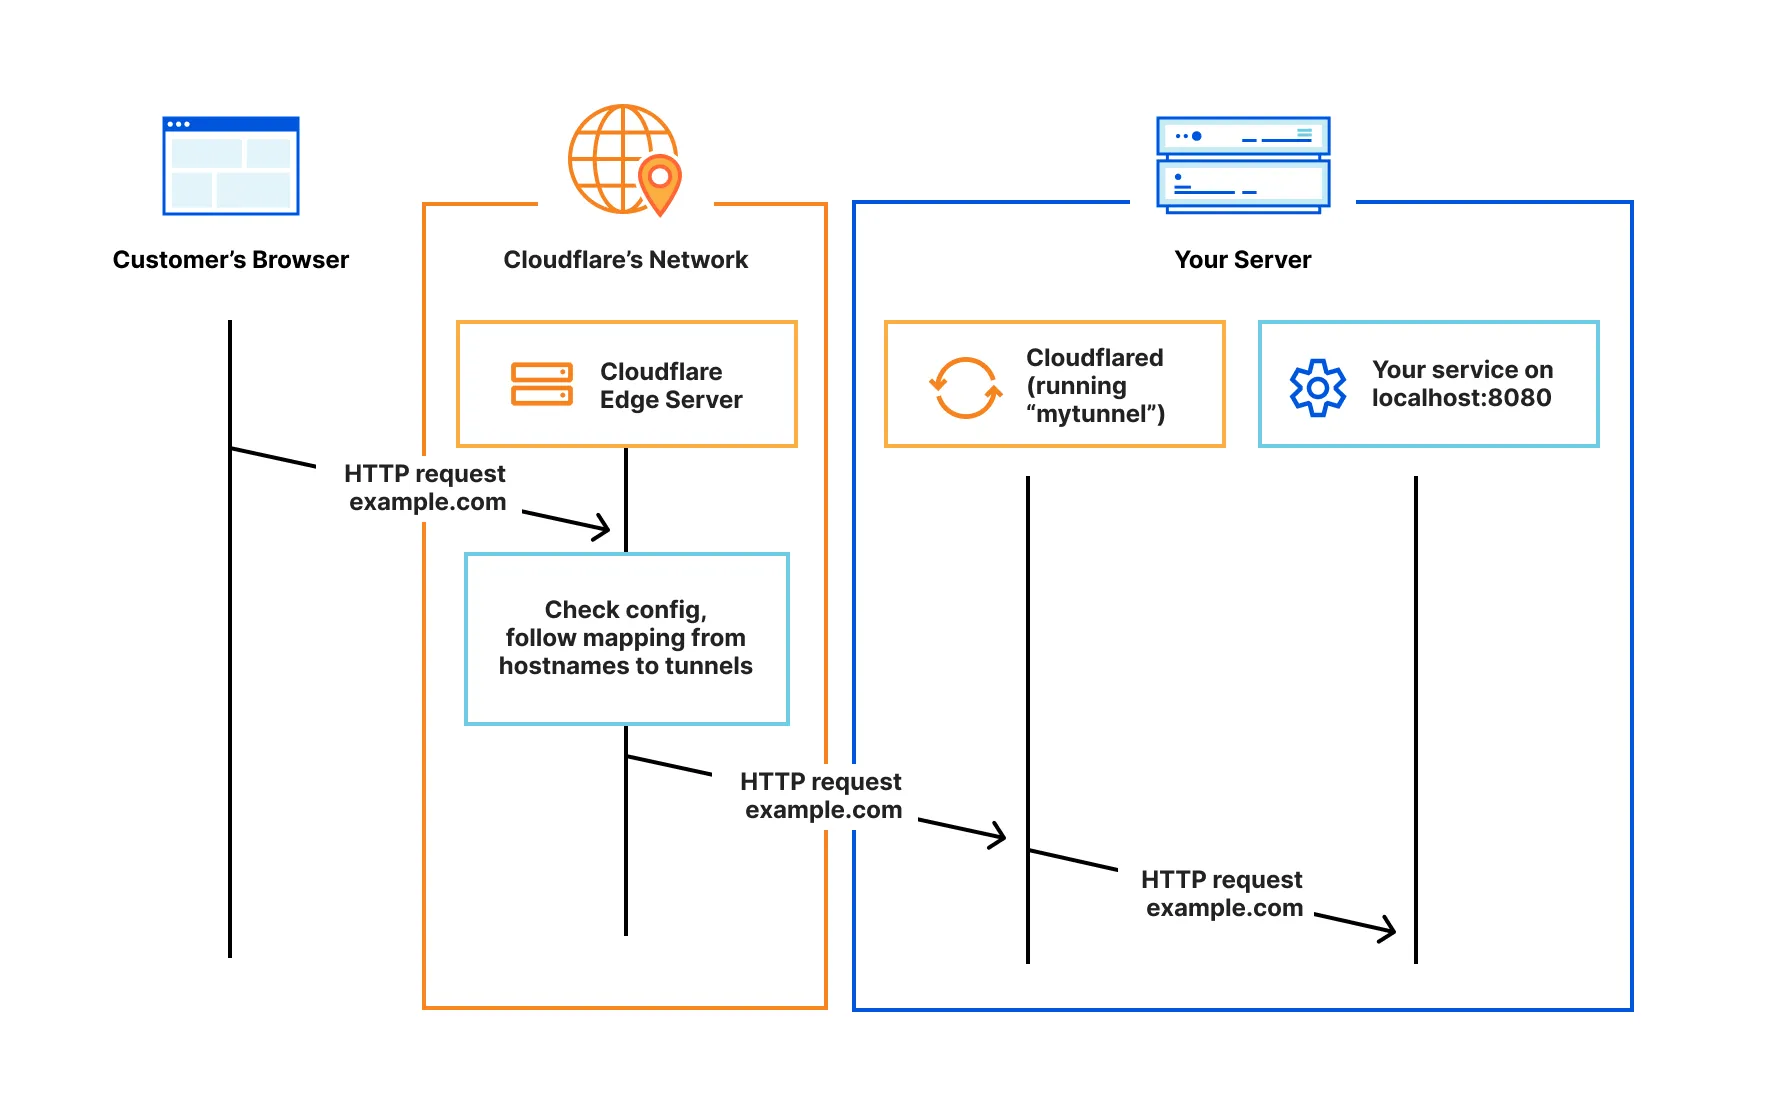
Cloudflare Tunnel 使用仅出站连接模型来实现双向通信。当您安装并运行 cloudflared 时,cloudflared 会从源服务器通过您的防火墙向 Cloudflare 全球网络发起出站连接。
一旦建立连接,流量就会在源服务器和 Cloudflare 之间的隧道上双向流动。大多数防火墙在默认情况下允许出站流量。cloudflared 通过从您安装了 cloudflared 的服务器连接到 Cloudflare 网络来利用这一标准。然后,您可以将防火墙配置为仅允许这些出站连接并阻止所有入站流量,从而有效地阻止除 Cloudflare 之外的任何方式访问您的源服务器。这种设置可确保流向您源服务器的所有流量都通过隧道安全地路由。
- 使用 Cloudflare 仪表板或 API 创建隧道。
- 下载
cloudflared,这是连接您的基础设施到 Cloudflare 的服务器端守护程序。 - 查阅常用的 Tunnel 术语,以熟悉 Tunnel 文档中使用的概念。