Platform Notifications 是与特定 Cloudflare 产品关联的预配置警报类型。你可以启用所需的通知类型并选择发送位置。Cloudflare 会评估触发条件,涵盖 DDoS 攻击、证书过期、源站健康状态变化和账单阈值等事件。你可用的通知类型取决于 Cloudflare 计划和所使用的产品。
要使用 SQL API 查询定义自己的警报条件,请参阅 Monitors。
- 在 Cloudflare 仪表板中前往 Alerts > Platform Notifications。
- 选择 Create a Notification。
- 从分类列表中选择通知类型,然后选择 Select。
- 按照向导步骤配置通知、为其命名并添加发送目标位置。
- 选择 Create。
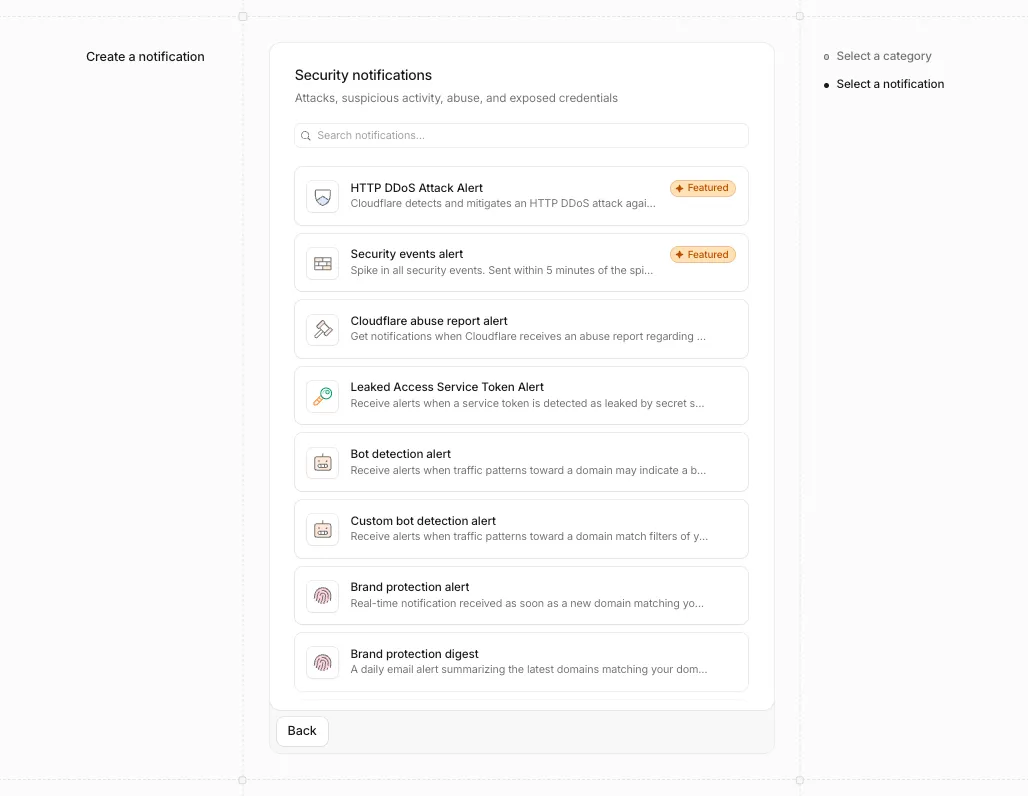
请参阅下表,了解每种通知的用途以及收到通知后应采取的操作。
Usage Based Billing
适用对象希望在产品用量超过设定水平时收到通知的客户。
其他选项/筛选条件您可以选择要接收通知的产品以及触发通知的阈值。阈值取决于所选产品。
例如:
- Argo Smart Routing 的阈值为 Notify when total bytes of traffic exceeds(当流量总字节数超过以下值时通知)。
- Load Balancing 的阈值为 Notify when total number of DNS Queries exceeds(当 DNS 查询总数超过以下值时通知)。
Professional 及更高套餐。
注意: 基于用量的计费通知仅适用于按需付费(Pay-as-you-go)账户。大多数 Enterprise 合同账户不受支持。
收到通知后应如何处理?查看您的产品用量,并调整配置和/或提高警报阈值。
Bot Detection Alert
适用对象希望在 Cloudflare 检测到其 zone 上机器人流量激增时收到通知的 Enterprise 客户。
其他选项/筛选条件无。
包含于至少拥有一个 Enterprise zone 的账户。
收到通知后应如何处理?选择警报消息中附带的 Security Analytics 链接。如果需要有关如何进一步调查攻击的其他建议,请联系支持团队。
附加信息在仪表板上创建警报后,可能需要长达 30 分钟才能积累足够的数据来开始检测流量异常。已验证机器人的流量不计入机器人警报。
Custom Bot Detection Alert
适用对象希望在 Cloudflare 检测到其 zone 上机器人流量激增时收到通知的 Enterprise 客户。
其他选项/筛选条件有关其他筛选条件或分组的详细信息,请参阅警报逻辑。
包含于至少拥有一个 Enterprise zone 的账户。
收到通知后应如何处理?选择警报消息中附带的 Security Analytics 链接。如果需要有关如何进一步调查攻击的其他建议,请联系支持团队。
附加信息在仪表板上创建警报后,可能需要长达 30 分钟才能积累足够的数据来开始检测流量异常。已验证机器人的流量不计入基本和高级机器人警报。
如果为高流量 zone 设置带分组的警报,可能会产生大量干扰。分组警报的效果相当于您为每个值分别设置了带筛选条件的策略。只要每个值的流量达到阈值 200,同一组中的多个值都可能触发警报。
Client-side security New Code Change Detection Alert
适用对象希望在其域页面中的 JavaScript 依赖项发生变化时收到通知的客户端安全客户。
其他选项/筛选条件无。
包含于拥有 Client-Side Security Advanced 的客户。
收到通知后应如何处理?进行调查以确认这是预期的变更。
附加信息每天触发。如果配置了 zone 筛选条件,则立即触发警报。
Client-side security New Domain Alert
适用对象希望在其域中出现来自新主机域的资源时收到通知的客户端安全客户。
其他选项/筛选条件无。
包含于Business 及更高套餐。
收到通知后应如何处理?进行调查以确认这是预期的变更。
附加信息每小时触发。如果配置了 zone 筛选条件,则立即触发警报。
Client-side security New Malicious Domain Alert
适用对象希望在其域中出现来自已知恶意域的资源时收到通知的客户端安全客户。有关详细信息,请参阅恶意脚本和连接检测。
其他选项/筛选条件无。
包含于拥有 Client-Side Security Advanced 的客户。
收到通知后应如何处理?在客户端安全仪表板中查看有关检测到的恶意资源的信息,然后更新检测到这些资源的页面。
有关详细信息,请参阅查看被视为恶意的脚本和连接。
Client-side security New Malicious Script Alert
适用对象希望在 Cloudflare 将其域中的 JavaScript 依赖项归类为恶意时收到通知的客户端安全客户。有关详细信息,请参阅恶意脚本和连接检测。
其他选项/筛选条件无。
包含于拥有 Client-Side Security Advanced 的客户。
收到通知后应如何处理?在客户端安全仪表板中查看有关检测到的恶意资源的信息,然后更新检测到这些资源的页面。
有关详细信息,请参阅查看被视为恶意的脚本和连接。
Client-side security New Malicious URL Alert
适用对象希望在其域中出现来自已知恶意 URL 的资源时收到通知的客户端安全客户。有关详细信息,请参阅恶意脚本和连接检测。
其他选项/筛选条件无。
包含于拥有 Client-Side Security Advanced 的客户。
收到通知后应如何处理?在客户端安全仪表板中查看有关检测到的恶意资源的信息,然后更新检测到这些资源的页面。
有关详细信息,请参阅查看被视为恶意的脚本和连接。
Client-side security New Resources Alert
适用对象希望在其域中出现新资源时收到通知的客户端安全客户。
其他选项/筛选条件无。
包含于Business 及更高套餐。
收到通知后应如何处理?进行调查以确认这是预期的变更。
附加信息每天触发。如果配置了 zone 筛选条件,则立即触发警报。
Client-side security New Resource Exceeds Max URL Length Alert
适用对象希望在资源 URL 超过允许的最大长度时收到通知的客户端安全客户。
其他选项/筛选条件无。
包含于Business 及更高套餐。
收到通知后应如何处理?手动检查该资源。
Expiring Access Service Token Alert
适用对象希望在服务令牌即将过期时收到通知的 Access 客户。
其他选项/筛选条件无。
包含于已购买 Access
收到通知后应如何处理?延长服务令牌的过期日期。有关详细信息,请参阅续订服务令牌。
Image Notifications
适用对象使用 Direct creator uploads 上传图像的客户。
其他选项/筛选条件无。
包含于Cloudflare Images 订阅。
收到通知后应如何处理?无需执行任何操作。
Image Transformation Notifications
适用对象使用免费图像转换、并希望在超出免费配额时收到通知的客户。
其他选项/筛选条件无。
包含于所有 Cloudflare 套餐。
收到通知后应如何处理?无需执行任何操作。
Maintenance Notification
适用对象希望了解特定数据中心计划内 Cloudflare 维护的客户。当整个接入点的维护已安排、变更或取消时,该通知会告知您。
其他选项/筛选条件您可以针对特定接入点和更新类型(已安排、已变更、已取消)筛选维护通知。
包含于所有 Cloudflare 套餐。
收到通知后应如何处理?如果通知宣布了新的计划维护,您可能需要将该维护添加到日历中。在这些维护窗口期间,您访问正在维护的边缘位置时可能会遇到延迟略有增加的情况。
Incident Alerts
适用对象希望了解 Cloudflare 事件的客户。当 Cloudflare 事件被创建、更新和解决时,该通知会告知您。
其他选项/筛选条件您可以将事件警报筛选为特定影响级别(minor、major、critical)。
此外,还可以将事件警报筛选为影响特定组件的事件。默认情况下,事件警报会针对所有影响级别和组件的事件更新触发通知。
事件的影响级别和受影响组件可能会随事件进展而变化。仅当事件更新时与配置的筛选条件匹配才会发送通知。更新不会追溯发送。
包含于所有 Cloudflare 套餐。
收到通知后应如何处理?查看您的分析页面,了解您的域是否受到影响。
HTTP DDoS Attack Alert
适用对象希望在 Cloudflare 缓解了每秒产生超过 100 个请求的 HTTP 攻击时收到通知的 WAF 或 CDN 客户。
其他选项/筛选条件无。
包含于所有 Cloudflare 套餐。
收到通知后应如何处理?无需执行任何操作。有关详细信息,请参阅 DDoS 警报。
Layer 3/4 DDoS Attack Alert
适用对象使用 Network Analytics 的 BYOIP 和 Spectrum 客户,希望在 Cloudflare 缓解了在五秒内平均每秒至少产生 12,000 个数据包、且持续一分钟或更长时间的攻击时收到通知。
其他选项/筛选条件无。
包含于已购买 Magic Transit 和/或 BYOIP。
收到通知后应如何处理?无需执行任何操作。有关详细信息,请参阅 DDoS 警报。
Advanced HTTP DDoS Attack Alert
适用对象订阅了 Advanced DDoS Protection 的 WAF 或 CDN 客户,希望在 Cloudflare 缓解了每秒请求数超过所配置数量(默认 100 rps)的攻击时收到通知。
其他选项/筛选条件您可以选择何时触发通知。
可用的筛选条件包括:
- 账户中您希望接收通知的 zone。
- 您希望接收通知的特定主机名。
- 触发警报的最低每秒请求速率(默认 100 rps)。
带有 Advanced DDoS Protection 附加服务的 Enterprise 套餐。
收到通知后应如何处理?无需执行任何操作。有关详细信息,请参阅 DDoS 警报。
Advanced Layer 3/4 DDoS Attack Alert
适用对象使用 Network Analytics 的 BYOIP 和 Magic Transit 客户,希望在 Cloudflare 缓解了每秒数据包数超过所配置数量(默认 12,000 pps)的攻击时收到通知。
其他选项/筛选条件您可以选择何时触发通知。
可用的筛选条件包括:
- 您希望接收通知的 IP 前缀。
- 您希望接收通知的特定 IP 地址。
- 触发警报的最低每秒数据包速率(默认 12,000 pps)。
- 触发警报的最低每秒兆比特速率。
- 您希望接收通知的协议(默认为所有协议)。
如果您指定了多个筛选条件,Cloudflare 将应用 AND 逻辑。这意味着只有当您设置的所有筛选条件都成立时才会触发警报。使用多个筛选条件设置此警报时请注意这一点。
已购买 Magic Transit 和/或 BYOIP(Enterprise 套餐)。
收到通知后应如何处理?无需执行任何操作。有关详细信息,请参阅 DDoS 警报。
Device connectivity anomaly
适用对象希望在 Cloudflare 检测到连接到 WARP 客户端的设备数量激增或骤降时收到通知的 Zero Trust 客户。
其他选项/筛选条件- Alert configuration(警报配置):选择何时触发通知。可用选项为 Connectivity spike、Connectivity drop 和 Connectivity spike or drop。
- 筛选条件:
- Colo:设备所连接的 Cloudflare 数据中心。
- Platform(平台):设备的操作系统。
- Version(版本):WARP 客户端版本(例如
2024.3.409.0)。 - Mode(模式):设备上部署的 WARP 模式。
所有 Cloudflare Zero Trust 套餐。
收到通知后应如何处理?查看您的设备队列状态,调查激增或骤降的原因以及受影响的设备。
附加信息要了解有关警报逻辑的更多信息,请参阅 Z-score。
DEX test latency
适用对象希望在应用程序延迟出现激增或骤降时收到警报的 Zero Trust 客户,延迟由 HTTP 测试的 Resource Fetch time 或 Traceroute 测试的 Round trip time 衡量。需要设置 DEX 测试。
其他选项/筛选条件- Alert configuration(警报配置):选择何时触发通知。可用选项为 Latency spike、Latency drop 和 Latency spike or drop。
- 筛选条件:
- Colo:设备所连接的 Cloudflare 数据中心。
- Platform(平台):设备的操作系统。
- Version(版本):WARP 客户端版本(例如
2024.3.409.0)。 - Test name(测试名称):选择警报应监控的 DEX 测试。您将针对每个测试分别收到通知。
所有 Cloudflare Zero Trust 套餐。
收到通知后应如何处理?查看您的测试结果,调查激增的原因。
附加信息要了解有关警报逻辑的更多信息,请参阅 Z-score。
DEX test low availability
适用对象希望在对应用程序的 HTTP 或 traceroute 请求成功百分比低于所选服务级别目标(SLO)时收到警报的 Zero Trust 客户。需要设置 DEX 测试。
其他选项/筛选条件- Service Level Objective (SLO)(服务级别目标):指定将触发警报的可用性阈值。以
xx.x格式输入百分比(例如98.0)。 - 筛选条件:
- Colo:设备所连接的 Cloudflare 数据中心。
- Platform(平台):设备的操作系统。
- Version(版本):WARP 客户端版本(例如
2024.3.409.0)。 - Test name(测试名称):选择警报应监控的 DEX 测试。您将针对每个测试分别收到通知。
所有 Cloudflare Zero Trust 套餐。
收到通知后应如何处理?查看您的测试结果,调查性能下降的原因。
附加信息要了解有关警报逻辑的更多信息,请参阅 SLO。
Secondary DNS all Primaries Failing
适用对象账户中至少拥有一个辅助 zone、并希望在其所有主名称服务器均出现故障时收到通知的 Enterprise 客户。
其他选项/筛选条件无。
包含于已购买 Secondary DNS
收到通知后应如何处理?- 确认您的主名称服务器已启动并正常运行。
- 确认主名称服务器上的访问控制列表(ACL)配置正确。
- 确认您的 Cloudflare 账户中主名称服务器的配置正确(IP、端口、TSIG 均正确)。
Secondary DNS Primaries Failing
适用对象至少拥有一个辅助 zone、并希望在至少一个主名称服务器出现故障而其他至少一个主服务器的传输仍然成功时收到通知的 Enterprise 客户。
其他选项/筛选条件无。
包含于已购买 Secondary DNS。
收到通知后应如何处理?- 确认您的主名称服务器已启动并正常运行。
- 确认主名称服务器上的访问控制列表(ACL)配置正确。
- 确认您的 Cloudflare 账户中主名称服务器的配置正确(IP、端口、TSIG 均正确)。
Secondary DNS Successfully Updated
适用对象账户中至少拥有一个辅助 zone、并希望在区域传送成功时收到通知的 Enterprise 客户。
其他选项/筛选条件无。
包含于已购买 Secondary DNS。
收到通知后应如何处理?无需执行任何操作,一切运行正常。
Secondary DNS Warning
适用对象使用 Cloudflare 作为 Secondary DNS、并希望接收有关已传送区域所发出警告的通知的客户。
其他选项/筛选条件无。
包含于Enterprise 套餐。
收到通知后应如何处理?针对失败通知的操作取决于失败类型。
Health Checks status notification
适用对象希望在 健康检查 确定的服务器健康状况发生变化时收到警告的客户。
其他选项/筛选条件可用的筛选条件包括:
- 您可以从健康检查列表中搜索并添加健康检查。
- 您可以选择在服务器变为 unhealthy(不健康)、healthy(健康) 或 either healthy or unhealthy(健康或不健康) 时触发通知。
Professional 及更高套餐。
收到通知后应如何处理?查看您的健康检查分析。
Pool Enablement
适用对象希望在其池的状态(启用/禁用)发生变化时收到警告的客户。
其他选项/筛选条件可用的筛选条件包括:
- 您可以从池列表中搜索并添加池。如果未选择任何池,警报将应用于账户中的所有池。
- 您还可以选择在负载均衡池 enabled(启用)、disabled(禁用) 以及 either enabled or disabled(启用或禁用) 时触发通知。
已购买 Load Balancing。
收到通知后应如何处理?无需执行任何操作。
Load Balancing Health Alert
适用对象希望在其池或源站的健康状态发生变化时收到警告的客户。
其他选项/筛选条件可用的筛选条件包括:
- 您可以从池列表中搜索并添加池,并可选择 Include future pools(包括未来的池)(如果选择了所有池)。
- 您可以选择在健康状态变为 unhealthy(不健康)、healthy(健康) 或 either unhealthy or healthy(不健康或健康) 时触发通知
- 您可以选择在 pool(池)、origin(源站) 或 either pool or origin(池或源站) 的事件源健康状态发生变化时触发通知。
已购买 Load Balancing。
收到通知后应如何处理?评估负载均衡分析,查看健康状态随时间的变化。
Failing Logpush Job Disabled
适用对象使用 Logpush 并希望监控其作业健康状况的 Enterprise 客户。
其他选项/筛选条件- Notification Name(通知名称):通知的自定义名称。
- Description(描述,可选):通知的自定义描述。
- Notification Email(通知电子邮件,可填写多个):通知收件人的电子邮件地址。
Enterprise 套餐。
收到通知后应如何处理?在通知电子邮件中,您可以找到失败的 Logpush 作业的目标名称,据此确定它与哪个 zone 相关。作业失败可能有多种原因,但最好先测试目标端点是否健康,以及所需的凭据是否仍然有效。您还可以检查目标是否已将 Cloudflare IP 加入允许列表。
Network Flow - Auto Advertisement
适用对象使用基于流的监控(Flow-Based Monitoring)、并希望在 Magic Transit 自动启用时收到警报的 Magic Transit on-demand 客户。
其他选项/筛选条件无。
包含于已购买 Magic Transit。
收到通知后应如何处理?无需执行任何操作。您可以前往 Cloudflare 仪表板查看隧道的健康状况和状态。
Network Flow - DDoS Attack
适用对象使用 Network Analytics 的 BYOIP 和 Spectrum 客户,希望在 Cloudflare 缓解了在五秒内平均每秒至少产生 12,000 个数据包、且持续一分钟或更长时间的攻击时收到通知。
其他选项/筛选条件无。
包含于已购买 Magic Transit 和/或 BYOIP。
收到通知后应如何处理?无需执行任何操作。有关详细信息,请参阅 DDoS 警报。
Network Flow - Volumetric Attack
适用对象在 Magic Transit 禁用时使用基于流的监控(Flow-Based Monitoring)检测攻击的 Magic Transit on-demand 客户。
其他选项/筛选条件无。
包含于已购买 Magic Transit。
收到通知后应如何处理?如果您未启用自动通告,则需要通告您的 IP 前缀以启用 Magic Transit。有关详细信息,请参阅动态通告。
Magic Tunnel Health Check Alert
适用对象希望在 Magic Tunnel 满足所选服务级别目标(SLO)的隧道状态百分比低于定义的阈值时收到警报的 Magic Transit 和 Cloudflare WAN 客户。
其他选项/筛选条件- Notification Name(通知名称):通知的自定义名称。
- Description(描述,可选):通知的自定义描述。
- Notification Email(通知电子邮件,可填写多个):通知收件人的电子邮件地址。
- Webhooks
- Tunnels(隧道):选择一个或多个要监控的隧道。
- SLO:为 Magic Tunnel 健康警报定义 SLO 阈值。可用选项为 High、Medium 和 Low。
已购买 Magic Transit 和 Cloudflare WAN。
收到通知后应如何处理?有关可能问题的详细信息,请参阅 Magic Transit 隧道健康状况或 Cloudflare WAN IPsec/GRE 隧道健康状况。
Connection Maintenance Alert
适用对象希望在可能影响 Classic CNI 的维护事件发生时收到警报的 Classic CNI 客户。
其他选项/筛选条件无。
包含于已购买 Cloudflare Network Interconnect(CNI)。
收到通知后应如何处理?无需执行任何操作。
Project updates
适用对象希望接收 Cloudflare Pages 中项目级事件通知的客户。
其他选项/筛选条件可用的筛选条件包括:
- Pages 项目
- 环境
- 不同事件:Deployment started(部署已开始)、Deployment failed(部署失败) 或 Deployment success(部署成功)
所有 Cloudflare 套餐。
收到通知后应如何处理?对于失败的部署,请查看我们的调试指南。
Radar Alerts
适用对象希望在流量异常、中断、路由劫持或路由泄露影响一个或多个关注的国家/地区、区域或自治系统(ASN)时收到通知的客户。
其他选项/筛选条件筛选条件包括:
- 通知类型(异常、中断、路由劫持、路由泄露)
- 位置(国家或地区)
- 自治系统(ASN)
您可以选择通过电子邮件、webhook 或 PagerDuty 发送通知。
包含于所有 Cloudflare 套餐。
收到通知后应如何处理?后续操作取决于您的角色。有关详细信息,请参阅 Radar 文档。
Route Leak Detection Alert
适用对象希望在其前缀被通告到不应通告的位置时收到通知的 BYOIP 客户。
其他选项/筛选条件无。
包含于已购买 BYOIP。
收到通知后应如何处理?确认您的流量正常。联系您的传输提供商,确认其行为符合预期,并请他们跟进任何接受了未授权路由的提供商。
Access mTLS Certificate Expiration Alert
适用对象使用客户端证书进行双向 TLS 身份验证的 Access 客户。此通知将在证书过期前 30 天和 14 天发送。
其他选项/筛选条件无。
包含于已购买 Access 和/或 Cloudflare for SaaS。
收到通知后应如何处理?上传续期后的证书。
Advanced Certificate Alert
适用对象拥有高级证书、并希望在证书验证、颁发、续期和过期时收到警报的客户。
其他选项/筛选条件无。
包含于在高级证书被验证、颁发、续期或过期时。
收到通知后应如何处理?仅当通知涉及颁发失败的证书时才需要执行操作。有关详细信息,请参阅 SSL 过期或 SSL 不匹配错误。
Hostname-level Authenticated Origin Pulls Certificate Expiration Alert
适用对象上传自有证书用于主机名级 Authenticated Origin Pull(AOP)、以保护从 Cloudflare 到其源服务器之连接的客户。 AOP 证书过期通知将在证书过期前 30 天和 14 天发送。
其他选项/筛选条件无。
包含于Authenticated Origin Pull。
收到通知后应如何处理?上传续期后的证书,用于主机名级 AOP。
SSL for SaaS Custom Hostnames Alert
适用对象拥有自定义主机名证书、并希望在证书验证、颁发、续期和过期时收到通知的客户。有关 webhook 数据格式的更多详细信息,请参阅 Cloudflare for SaaS 文档。
其他选项/筛选条件无。
包含于已购买 Cloudflare for SaaS。
收到通知后应如何处理?仅当收到证书失败的通知时才需要执行操作。您可以在排查 SSL 错误中找到证书未能颁发的原因。
Universal SSL Alert
适用对象拥有 Universal 证书、并希望接收验证、颁发、续期和过期通知的客户。
其他选项/筛选条件无。
包含于所有 Cloudflare 套餐。
收到通知后应如何处理?仅当收到证书失败的通知时才需要执行操作。您可以在排查 SSL 错误中找到证书未能颁发的原因。
Zone-level Authenticated Origin Pulls Certificate Expiration Alert
适用对象上传自有证书用于 zone 级 Authenticated Origin Pull(AOP)、以保护从 Cloudflare 到其源服务器之连接的客户。 AOP 证书过期通知将在证书过期前 30 天和 14 天发送。
其他选项/筛选条件无。
包含于Authenticated Origin Pull。
收到通知后应如何处理?上传续期后的证书,用于 zone 级 AOP。
mTLS Certificate Store Certificate Expiration Alert
适用对象通过自带 CA 上传自有 mTLS 客户端证书的客户。
此通知将在证书过期前 30 天和 14 天发送。
其他选项/筛选条件无。
包含于mTLS 证书存储是指客户上传的证书,不包括使用 Cloudflare CA 生成的客户端证书。
收到通知后应如何处理?上传续期后的证书。
Brand Protection Alerts
适用对象希望获取与 Brand Protection 相关的活动摘要的客户。
其他选项/筛选条件您可以针对单个受监控的查询设置 Brand Protection 警报。有关详细信息,请参阅 Brand Protection 警报。
包含于Professional 及更高套餐。
收到通知后应如何处理?调查并视情况阻止任何可能试图冒充您品牌的可疑域。
Brand Protection Digest
适用对象希望获取与 Brand Protection 相关的活动摘要的客户。
其他选项/筛选条件您可以针对单个受监控的查询设置 Brand Protection 摘要。有关详细信息,请参阅 Brand Protection 警报。
包含于Professional 及更高套餐。
收到通知后应如何处理?调查并视情况阻止任何可能试图冒充您品牌的可疑域。
Logo Match Alerts
适用对象希望在 Brand Protection 系统检测到使用了已上传徽标、可能侵犯版权的新域时收到通知的客户。
其他选项/筛选条件您可以选择要接收警报的查询。
包含于Enterprise 套餐。
收到通知后应如何处理?查看可能冒充您品牌的域和 URL。
Security Insights
适用对象希望根据安全洞察结果接收通知的客户。
其他选项/筛选条件您可以选择要接收警报的洞察。
包含于所有 Cloudflare 套餐。
收到通知后应如何处理?查看该洞察,并决定是解决、归档还是导出它。
Abuse report
适用对象希望在有人针对其网站提交滥用举报时收到警报的客户。
其他选项/筛选条件您可以按日期、举报状态、举报类型和域筛选举报。
包含于所有 Cloudflare 套餐。
收到通知后应如何处理?Stream Live Notifications
适用对象使用 Stream、并希望接收包含其视频状态的 webhook 的客户。
其他选项/筛选条件您可以输入 Stream Live ID,仅接收有关这些输入的通知。如果留空,您将收到所有输入的列表。
以下输入状态将触发通知,您可以分别开启或关闭:
live_input.connectedlive_input.disconnected
Stream 订阅。
收到通知后应如何处理?Stream 通知完全可由客户自定义。所需操作取决于已启用的自定义设置。
Advanced Error Rate Alert
适用对象希望在 Cloudflare 检测到边缘和/或源站错误时收到通知的 Enterprise 客户。有关详细信息,请参阅 HTTP 流量警报。
其他选项/筛选条件可用的筛选条件包括:
- 您可以从域列表中搜索并添加域。
- 您可以按 edge status code(边缘状态码)、origin status code(源站状态码) 和 IP Address(IP 地址) 筛选警报。
- 您还可以选择触发通知的条件。可用的触发条件有 low sensitivity(低灵敏度)、medium sensitivity(中灵敏度)、high sensitivity(高灵敏度) 或 very high sensitivity(极高灵敏度)。
您还可以开启 Alert Grouping(警报分组),以便针对域、边缘状态码和/或源站状态码分别接收警报。
包含于Enterprise 套餐。
收到通知后应如何处理?- 使用您收到的通知中的链接,查看 Cloudflare 检测到了哪些错误代码。
- 根据您设置警报的状态码,请参阅排查 Cloudflare 5XX 错误。
Traffic Monitoring 警报不会针对每个单独事件发送,仅当流量激增达到发送警报的阈值时才会发送。
这些阈值无法配置。阈值由服务级别目标(SLO)确定。
Origin Error Rate Alert
适用对象希望在 Cloudflare 无法访问其源服务器时收到通知的 Enterprise 客户。有关详细信息,请参阅 HTTP 流量警报。
其他选项/筛选条件提供多个筛选条件:
- 您可以从域列表中搜索并添加域。
- 您还可以选择触发通知的条件。可用的触发条件有 low sensitivity(低灵敏度)、medium sensitivity(中灵敏度)、high sensitivity(高灵敏度) 或 very high sensitivity(极高灵敏度)。
Enterprise 套餐。
收到通知后应如何处理?- 使用您收到的通知中的链接,查看 Cloudflare 从您的源站收到了哪些错误代码。
- 请参阅排查 Cloudflare 5XX 错误,了解如何排查这些错误。
Traffic Monitoring 警报不会针对每个单独事件发送,仅当流量激增达到发送警报的阈值时才会发送。
这些阈值无法配置。阈值由服务级别目标(SLO)确定。
Traffic Anomalies Alert
适用对象希望在某个 zone 出现意外的流量激增或骤降时收到通知的 Enterprise 客户。有关详细信息,请参阅 HTTP 流量警报。
其他选项/筛选条件提供多个筛选条件:
- 您可以从域列表中搜索并添加域。
- 您可以包含或排除由 Web 应用程序防火墙(WAF)缓解的流量。
- 您可以选择接收流量激增或骤降的通知。
Enterprise 套餐。
收到通知后应如何处理?使用您收到的通知中的链接,查看激增或骤降是否严重到需要采取进一步措施。
限制Traffic Monitoring 警报不会针对每个单独事件发送,仅当流量激增达到发送警报的阈值时才会发送。
这些阈值无法配置。阈值由 Z-score 确定。
Block Review Rejection
适用对象希望在 Cloudflare Trust & Safety 拒绝解除阻止请求时收到通知的客户。
其他选项/筛选条件无。
包含于所有 Cloudflare 套餐。
收到通知后应如何处理?处理您网站上的所有滥用问题,然后前往 Cloudflare 仪表板申请审核。
New Blocks
适用对象希望在 Cloudflare Trust & Safety 对其网站实施阻止时收到通知的客户。
其他选项/筛选条件无。
包含于所有 Cloudflare 套餐。
收到通知后应如何处理?处理您网站上的所有滥用问题,然后前往 Cloudflare 仪表板申请审核。
Removed Blocks
适用对象希望在 Cloudflare Trust & Safety 解除对其网站的阻止时收到通知的客户。
其他选项/筛选条件无。
包含于所有 Cloudflare 套餐。
收到通知后应如何处理?这是一条信息性的后续通知。
Tunnel Creation or Deletion Event
适用对象希望在其账户中创建或删除 Cloudflare Tunnel 时收到通知的客户。
其他选项/筛选条件无。
包含于所有 Cloudflare Zero Trust 套餐。
收到通知后应如何处理?无需执行任何操作。
Tunnel Health Alert
适用对象希望在其 Cloudflare Tunnel 的健康状态发生变化时收到警告的客户。
其他选项/筛选条件无。
包含于所有 Cloudflare Zero Trust 套餐。
收到通知后应如何处理?持续监控隧道健康状况,并考虑部署 cloudflared 副本或负载均衡器。
请参阅隧道状态,查看可能的隧道状态列表(Healthy、Inactive、Down 和 Degraded)。
Weekly summary
适用对象使用 Web Analytics 监控其网站性能的客户。
其他选项/筛选条件无。
包含于所有 Cloudflare 套餐。
收到通知后应如何处理?无需执行任何操作。此通知是包含您 Web Analytics 账户报告的每周摘要。请参阅 Cloudflare 仪表板中的 Notifications(通知)以调整通知设置。
Advanced Security Events Alert
适用对象希望接收有关 Security Events 中生成日志条目的特定服务出现激增警报的 Enterprise 客户。有关详细信息,请参阅 WAF 警报。
其他选项/筛选条件创建通知策略时,必须选择 filters,其中包括您希望接收警报的服务和 zone 列表。
- 您可以从 Enterprise zone 列表中搜索并添加域。
- 您可以选择警报应监控的服务(Managed Firewall、Rate Limiting 等)。
- 您可以按目标操作筛选事件。
Enterprise 套餐。
收到通知后应如何处理?查看 Security Events 中的信息,识别任何可能的攻击或错误配置。
附加信息平均检测时间为五分钟。
设置此警报时,您可以选择要监控的服务。每个选定的服务会被单独监控,并可作为筛选条件选择。
限制Security Events(WAF)警报不会针对每个单独事件发送,仅当流量激增达到发送警报的阈值时才会发送。
这些阈值无法配置。阈值由 Z-score 确定。
Security Events Alert
适用对象希望接收有关 Security Events 中生成日志条目的所有服务出现激增警报的 Business 和 Enterprise 客户。有关详细信息,请参阅 WAF 警报。
其他选项/筛选条件创建通知策略时,必须选择 filters,其中包括您希望接收警报的 zone 列表。
- 您还可以从 Business 或 Enterprise zone 列表中搜索并添加域。将针对所选域发送通知。
- 您可以按目标操作筛选事件。
Business 和 Enterprise 套餐。
收到通知后应如何处理?查看 Security Events 中的信息,识别任何可能的攻击或错误配置。
附加信息平均检测时间为五分钟。
设置此警报时,您可以选择要监控的服务。每个选定的服务会被单独监控。
限制Security Events(WAF)警报不会针对每个单独事件发送,仅当流量激增达到发送警报的阈值时才会发送。
这些阈值无法配置。阈值由 Z-score 确定。