Cloudflare 负载均衡是一种 SaaS 产品,它允许组织为全球用户群托管应用程序,同时大大减少对维护、故障转移、弹性和可扩展性的担忧。使用 Cloudflare 负载均衡使组织能够应对以下挑战:
- 有效处理大量的传入流量,特别是在出现意外激增或峰值期间。
- 确保应用程序和服务对用户保持可访问性。
- 保持快速响应时间并为所有用户提供最佳性能,特别是在高流量时段。
- 适应不断变化的流量需求,确保基础设施能够容纳增长。
- 帮助应用程序和服务抵御分布式拒绝服务 (DDoS) 攻击。
Cloudflare 负载均衡建立在 Cloudflare 的连接云之上,这是一个由可编程云原生服务组成的统一智能平台,可实现所有网络(企业和互联网)、云环境、应用程序和用户之间安全的任意对任意连接。它是最大的全球网络之一,数据中心跨越 over 330 cities 个城市并与 over 13,000 network peers 个对等方互连。它在核心互联网交换节点中的覆盖也大于许多其他大型科技公司。
因此,Cloudflare 在距全球约 95% 互联网连接人口约 50 毫秒的范围内运行。此外,由于所有 Cloudflare 服务都被设计为在每个网络位置运行,因此所有请求都会在其源头附近进行路由、检查和过滤,从而带来强大的性能和一致的用户体验。
本文档描述了希望部署全局和本地流量管理负载均衡解决方案的组织的参考架构。
本参考架构专为对其组织现有基础设施负有一定责任或有所了解的 IT、Web 托管和网络专业人员设计。拥有路由、DNS 和 IP 寻址等网络概念的经验以及对负载均衡器功能的基本了解将会很有用。
为了更好地建立对 Cloudflare 及其负载均衡解决方案的基准理解,我们推荐以下资源:
- 解决方案简介:Cloudflare 私有网络负载均衡 ↗(阅读时间 5 分钟)
- 解决方案简介:Cloudflare GTM 负载均衡 ↗(阅读时间 5 分钟)
- 博客:使用私有 IP 和 Cloudflare Tunnels 提升负载均衡 ↗(阅读时间 13 分钟)
阅读此参考架构的人员将了解:
- Cloudflare 负载均衡如何应对私有网络负载均衡和全局流量管理用例。
- Cloudflare 的全球网络如何增强 Cloudflare 负载均衡的功能。
- Cloudflare 负载均衡器的功能,以及它们如何应用于各种用例。
- Cloudflare 负载均衡器的结构及其各种配置。
在本文档中,“端点”一词是指拦截和处理传入公共或私有流量的任何服务或硬件。由于负载均衡可用于 Web 服务器以外的多种场景,因此选用“端点”一词来表示所有可能的源站、主机名、私有或公共 IP 地址、虚拟 IP 地址 (VIP)、服务器以及其他专用硬件设备。它可以位于本地,也可以托管在公共或私有云中,甚至可以是第三方负载均衡器。
引导是负载均衡器的主要功能——即根据一组策略处理、发送和转发请求的过程。这些策略通常会考虑多种因素,包括请求 URL、URL 路径、HTTP 标头、配置的权重、优先级,以及端点延迟、响应能力、容量和负载。
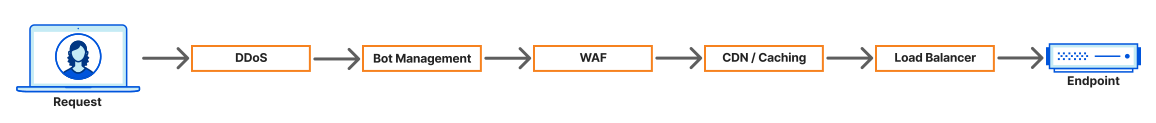
OSI 模型 ↗的 第 7 层 ↗(应用层)是 SSH、FTP、NTP、SMTP 和 HTTP(S) 等协议驻留的地方。本文档提到第 7 层或第 7 层负载均衡器时,指的是基于 HTTP(S) 的服务。Cloudflare 第 7 层堆栈允许 Cloudflare 将 DDoS 防护、Bot Management、WAF、CDN、负载均衡等服务应用到客户网站,以提升性能、可用性和安全性。
OSI 模型 ↗的第 4 层(传输层)负责两个设备之间的端到端通信。在第 4 层运行的网络服务可以支持更广泛的服务和协议。Cloudflare 的公共第 4 层负载均衡器由 Spectrum 产品启用,它作为第 4 层反向代理工作。除了提供负载均衡外,Spectrum 还能防护 DDoS 攻击 ↗,并可以隐藏端点 IP 地址。
SSL(Secure Sockets Layer)及其后继者 TLS(Transport Layer Security)是用于保护互联网连接的加密协议。SSL 和 TLS 卸载,也称为 SSL/TLS 终止或 SSL/TLS 加速,是负载均衡器和 Web 服务器中使用的技术,用于处理 SSL/TLS 加密/解密过程而不影响端点性能。SSL/TLS 卸载通过将资源密集型的加密和解密任务卸载到专用设备,来提高服务器性能、简化证书管理并增强可扩展性,从而帮助端点专注于提供内容和应用逻辑。
现代网站(以及任何应用程序)面临三大挑战:
- 性能 (Performance): 确保应用程序及时响应用户请求和输入
- 可用性 (Availability): 保持应用程序的正常运行时间,使其始终能够响应用户请求
- 可扩展性 (Scalability): 根据用户行为或需求增加、缩小或重新定位应用程序资源
应用程序性能可能受多种因素影响,但最常见的原因是端点承受的使用量或负载。端点通常只能提供有限的计算资源。如果请求同时大量到达,或请求类型导致 CPU/内存使用增加,端点就会响应变慢,甚至完全无法响应。
为应对这些挑战,可以为端点升级更多计算资源。但在空闲或低使用时段,组织最终会为未充分利用的资源付费。组织也可以部署多个端点——但要在它们之间无缝引导流量,就需要负载均衡解决方案,使该过程对最终用户透明。
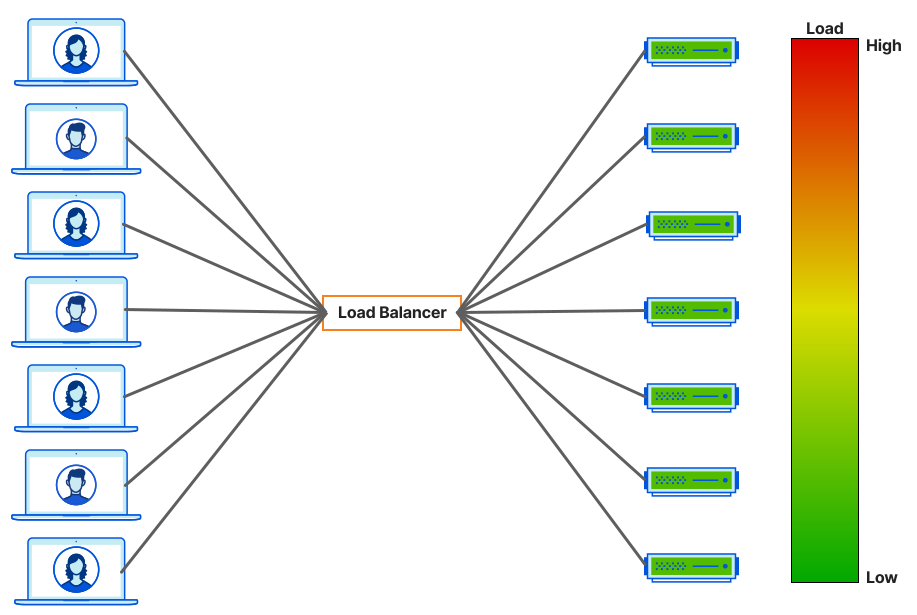
图 1 显示了在没有负载均衡器时负载可能如何分配:

负载均衡器允许组织托管多个端点并在它们之间分配流量,从而确保没有单一端点不堪重负。负载均衡器处理所有传入请求并将其转发到适当的端点。客户端无需了解端点可用性或负载——只需将请求发送到负载均衡器,其余由负载均衡器处理。图 2 显示了负载均衡器如何将用户流量均匀分配到一组端点。
另一个与性能相关的问题是客户端和端点之间的距离。无论是因为传输距离更远,还是需要经过更多网络跃点,传输距离更长的请求通常具有更高的往返时间 (RTT)。
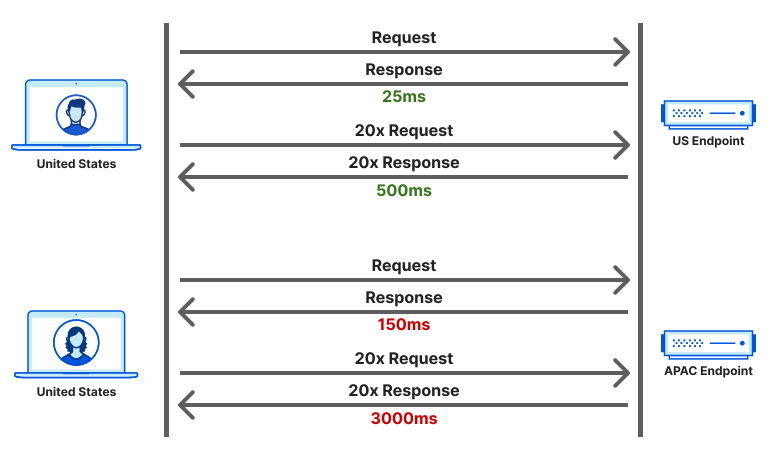
RTT 在规模化时变得尤为重要。例如,如果客户端和端点都位于美国,合理预期 RTT 约为 25ms。如果客户端需要顺序处理 20 个请求(不含计算时间),总耗时将为 500ms(20 x 25ms)。如果同一客户端从亚太地区连接,RTT 可能高达 150ms,导致不理想的总加载时间 3000ms(20 x 150ms)。(当然,HTTP/2 和 HTTP/3 中的请求流式传输增强可能会改变这一计算,但对于动态或交互式内容的网站,即响应信息用于生成额外请求的场景,该示例总体上仍然成立。)图 3 说明了这一过程。
正如负载均衡器可以将流量传递给较空闲的端点一样,它也可以将流量传递给地理上更近的端点,从而为客户端带来更灵敏的体验。具体而言,负载均衡器会查找发送请求的 IP 地址,确定其位置,并选择最近或最适合该区域的端点(这类似于 GeoDNS 等 DNS 解决方案提供的功能)。
服务可用性涵盖负载均衡器后面端点的非计划停机和计划停机。多种因素可能导致非计划停机,包括硬件故障、软件缺陷、网络问题以及 ISP 或其他供应商问题。即使是最先进的组织,这些问题也不可避免。
负载均衡器通过持续监视端点运行状况来解决这些问题。如果端点对运行状况检查响应缓慢或完全没有响应,该端点将被标记为不健康。监视方法包括 ICMP(ping)和 TCP 连接测试等基本健康测试。也可以使用更高级的健康测试,例如发出 HTTP GET 请求并确保端点返回特定响应代码和响应正文。端点进入降级状态后,负载均衡器会向其发送更少请求或不发送请求,转而使用更健康的端点。当端点恢复运行且负载均衡器能够收到运行状况检查响应时,该端点会被重新标记为可运行,流量将再次被引导到它。
计划停机有多种形式,包括容量变更、硬件或基础设施升级以及软件更新。负载均衡器会从一或多个端点优雅地移除流量,以便进行此类维护。
有效的应用程序扩展可帮助组织满足客户或用户需求,并避免不必要的计费。在流量增加期间,组织可能需要临时部署更多端点,以确保服务保持性能和可用性。然而,无论端点位于本地还是通过 AWS、GCP 或 Azure 等云提供商托管,始终保持足以应对最大可能流量的端点在线都可能成本高昂。负载均衡器通过监视对端点的请求、连接和延迟,实现容量的动态增减。
还需要考虑地理规模。随着服务普及,端点位置变得更加重要。与端点不在同一地理区域的用户可能会有较慢的响应时间,并获得较低的服务质量。当组织在不同区域部署新端点时,必须决定如何分配流量。这一挑战由不同层次的负载均衡来解决,分别称为全局流量管理 (GTM) 和私有网络负载均衡。本文档将在下一节详细介绍这两者——简而言之,GTM 负载均衡器处理初始请求(通常通过 DNS),然后选择并引导流量到部署在相应地理区域、靠近端点的私有网络负载均衡器。
如前所述,面向全球应用程序和服务的负载均衡分为两层。第一层称为全局流量管理或全局流量管理器 (GTM),也可称为全局服务器负载均衡 (GSLB)。第二层称为私有网络负载均衡,也可称为服务器负载均衡 (SLB)。本节将说明这些不同类型负载均衡的用途以及它们如何协同工作。
全局流量管理器负责将(通常来自互联网的)请求路由到适当的区域或数据中心。许多 GTM 负载均衡器在 DNS 层运行,使它们能够:
- 根据地理区域或物理位置将 DNS 请求解析为 IP 地址。
- 提供距客户端最近的端点或服务的 IP,以便客户端连接。
图 4 显示了如何使用 GTM 负载均衡器根据客户端位置或区域选择数据中心。

全局流量管理器还可以代理流量并执行多种检查,包括读取/更改/删除 HTTP 请求中的标头,以及根据区域或地理位置修改 URL。GTM 功能最好由基于云的负载均衡器(如 Cloudflare)实现,因为目标是引导来自世界任何地方的流量。硬件负载均衡器存在于单一物理位置,这意味着流量来源离负载均衡器越远,最终用户体验就越慢。基于云的负载均衡器可以在许多不同地理位置运行,从而为仅 DNS、第 4 层和第 7 层场景提供高性能解决方案。
私有网络负载均衡在数据中心或地理位置内引导流量。私有网络负载均衡器可以负责负载均衡、SSL/TLS 卸载、内容交换以及其他应用交付功能。私有网络负载均衡确保客户端请求在多个端点之间高效分配,以提升性能并确保高可用性。私有网络负载均衡器通常放置在私有网络内部,用于对可公开或私有访问的资源进行负载均衡。在下面的图 5 中,GTM 负载均衡器已选择欧洲数据中心,将请求导向该数据中心的私有网络负载均衡器,后者再将请求引导到适当的端点。

私有网络负载均衡器及其端点通常位于防火墙之后。但虽然端点可能受私有网络保护,私有网络负载均衡器的可访问性可以根据部署要求是公共的或私有的。私有网络负载均衡器会监视总请求数、连接数和端点运行状况,以确保请求被引导到能够及时响应的端点。
负载均衡器架构主要有两种:
- 本地负载均衡器
- 通常基于硬件,但也可以是虚拟化或基于软件的
- 侧重于最大性能
- 基于云的负载均衡器
- 部署在公共云基础架构上的软件
- 可以在最靠近请求来源的地方处理请求
每种方法都有优缺点。本地负载均衡器通常位于组织完全控制的私有网络内。这些负载均衡器与它们所均衡的端点位于同一位置,因此延迟和 RTT 应最小。本地负载均衡器的缺点是受限于单一物理位置,这意味着来自其他区域的流量可能具有较长的 RTT 和较高的响应延迟。此外,增加另一个数据中心需要购买和部署全新设备。本地负载均衡器通常还需要基于云的负载均衡器进行地理流量引导,以便由地理上本地或适合该区域的数据中心路由请求。基于云的负载均衡器的优势在于几乎可以在任何地理区域运行,无需担心机架空间、电力、冷却或维护,并且可以扩展而无需考虑新机箱、模块或更大的网络连接。不过,基于云的负载均衡器会增加负载均衡器与端点之间的延迟和 RTT,因为它们通常不与所引导流量的端点共址。
Cloudflare 自 2016 年起提供基于云的 GTM,并于 2023 年开始添加私有网络负载均衡能力。本节将回顾整个 Cloudflare 负载均衡架构,并深入介绍可用的不同配置和选项。不过首先需要了解:Cloudflare 负载均衡器仅因运行在 Cloudflare 全球网络上就具备的优势。
Cloudflare 负载均衡建立在 Cloudflare 的连接云之上,这是一个由可编程云原生服务组成的统一智能平台,可实现所有网络(企业和互联网)、云环境、应用程序和用户之间任意对任意的连接。它是最大的全球网络之一,数据中心跨越 over 330 cities 个城市并与 over 13,000 network peers 个对等方互连。它在核心互联网交换节点中的覆盖也大于许多其他大型科技公司。
因此,Cloudflare 在距全球约 95% 互联网连接人口约 50 毫秒的范围内运行。此外,由于所有 Cloudflare 服务都被设计为在每个网络位置运行,因此所有流量都会在源头附近连接、检查和过滤,从而获得最佳性能和一致的用户体验。
Cloudflare 的负载均衡解决方案受益于我们对 anycast 技术的使用。Anycast 允许 Cloudflare 从全球每个数据中心宣布我们服务的 IP 地址,因此流量始终被路由到距来源最近的 Cloudflare 数据中心。这意味着流量检查、身份验证和策略执行都发生在最终用户附近,从而带来始终如一的高质量体验。
使用 anycast 可确保 Cloudflare 网络负载均衡良好。如果网络上的流量突然增加,负载可以分布到多个数据中心——这反过来有助于为用户维持一致可靠的连接。此外,Cloudflare 庞大的网络容量和经过 AI/ML 优化的智能路由也有助于持续优化性能。
相比之下,许多其他基于 SaaS 的负载均衡提供商使用 Unicast 路由,其中一个 IP 地址关联到单个端点和/或数据中心。在许多此类架构中,单个 IP 地址随后关联到特定应用程序,这意味着访问该应用程序的请求可能因流量需要传输的距离不同而具有截然不同的网络路由体验。例如,在应用程序端点隔壁办公室工作的员工可能获得出色的性能,但远程员工或海外员工的体验可能较差。Unicast 也会使流量负载扩展变得复杂——该单一服务位置必须在负载增加时提升资源,而 anycast 网络可以在许多数据中心和地理区域之间共享流量。
图 6 显示了使用 Cloudflare 网络如何让地理位置分散的用户尽快连接到其资源。

上图 6 还显示其他 Cloudflare 服务也在这些数据中心中运行,因为 Cloudflare 在每个数据中心运行每项服务,以便用户在任何地方都有一致的体验。例如,Cloudflare 的第 7 层负载均衡器还可以利用 DDoS 防护、CDN/缓存、Bot Management 或 WAF 等其他服务。所有这些附加服务都可以帮助保护您的服务免受不必要的流量影响,无论是恶意请求(由 DDoS Protection、Bot Management 或 WAF 阻止)还是可以通过缓存提供而无需请求端点的请求。所有这些服务都可以根据需要组合使用,使服务或产品尽可能受保护、有弹性和高性能。
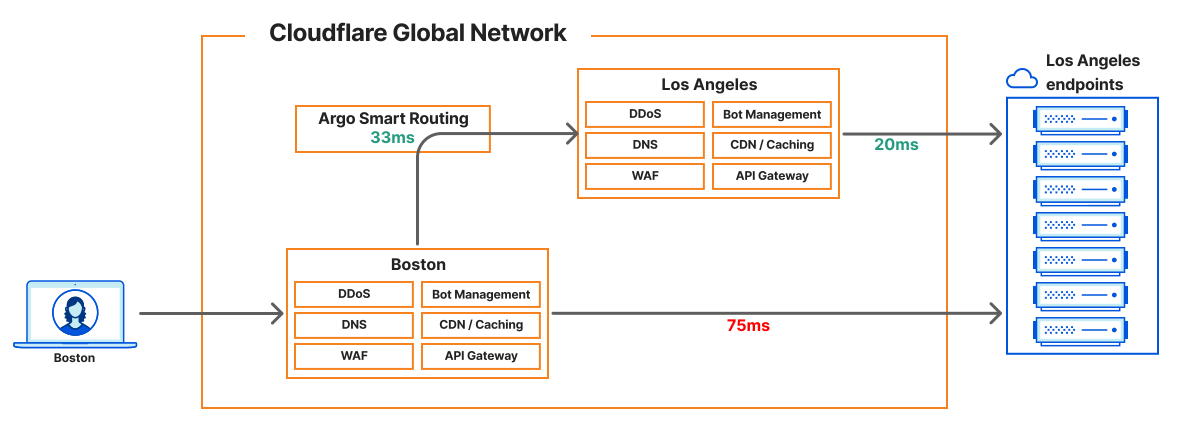
Cloudflare 还有一项网络优化服务 ↗,持续在所有数据中心运行,以确保 Cloudflare 在数据中心之间提供最佳路径,并跟踪到达端点的所有可用路径。这使 Cloudflare 能够确保始终可以到达端点,并在必要时将流量重新路由到备用 Cloudflare 数据中心以到达端点。负载均衡器决定将流量引导到哪个端点后,流量会被转发到 Cloudflare 的网络优化服务,以确定到达目的地的最佳路径。路径可能受名为 Argo Smart Routing 的功能影响:启用后,它使用定时 TCP 连接来查找到达端点 RTT 最快的 Cloudflare 数据中心。图 8 显示了 Argo Smart Routing 如何帮助改善到端点的连接时间。
流量路径还可能因使用 Cloudflare Tunnel 而受到影响。本文档将在后续章节深入介绍 Cloudflare Tunnel。由于 Cloudflare Tunnel 将端点连接到特定的 Cloudflare 数据中心,发往这些端点的流量必须经过这些数据中心才能到达端点。图 9 显示了通过 Cloudflare Tunnel 连接的私有端点必须经过隧道终止的数据中心。
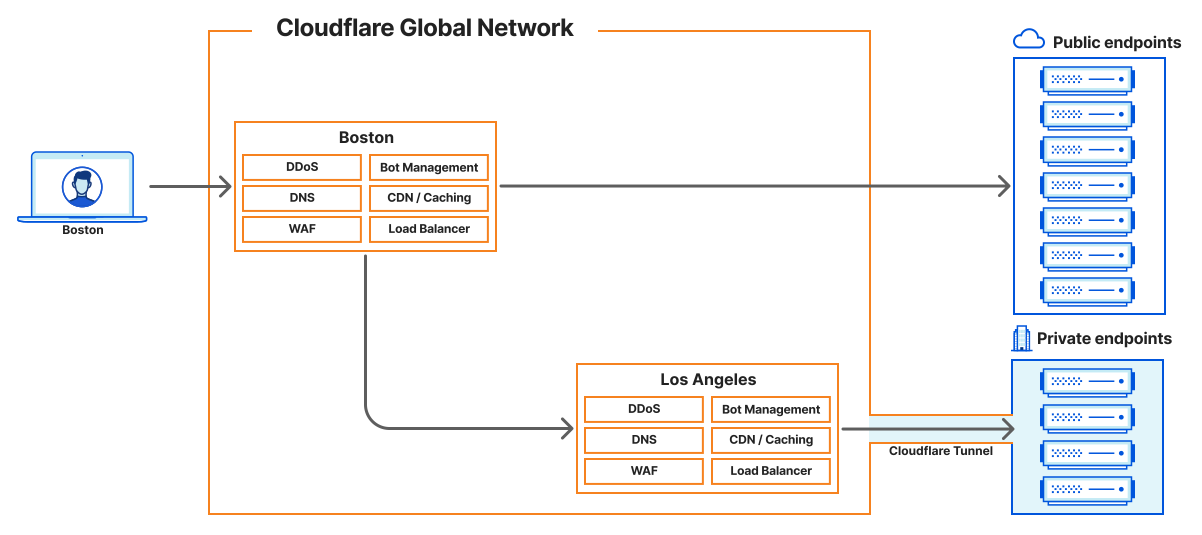
通常,GTM 和私有网络负载均衡器要么是独立硬件,要么是独立的 SaaS(GTM)和硬件私有网络负载均衡组件。Cloudflare 的 GTM 和私有网络负载均衡能力被合并为单一 SaaS 产品,从而大大简化配置和管理。无需创建 GTM 负载均衡器再将流量引导到更本地的私有网络负载均衡器。所有端点都可以直接连接到 Cloudflare,流量从单一负载均衡器配置被引导到正确的区域、数据中心和端点。虽然 GTM 和私有网络负载均衡功能的概念仍然存在,但它们在 Cloudflare 中的实现会尽可能保持负载均衡器配置简单明了。图 10 说明了如何根据需要将全球流量从任何地理区域引导到特定端点。

Cloudflare 负载均衡器通常被称为虚拟 IP (VIP),配置有一个入口点。该入口点通常是一条 DNS 记录。负载均衡器首先应用已定义的流量引导算法来选择端点池,即根据功能、地理区域或地区选择的一组端点。负载均衡器配置可以有一个或多个端点池,每个端点池可以有一个或多个端点。选择端点池后,负载均衡器对端点列表应用端点引导算法,并选择一个端点来引导流量。图 11 显示了 Cloudflare 负载均衡器内从客户端请求到端点的基本步骤。

定义 Cloudflare 负载均衡器分为三个主要组件:
- 运行状况监视器 (Health monitors):这些组件负责观察端点的运行状况,并将其分类为健康或严重(不健康)。
- 端点池 (Endpoint pools):在此定义端点,并应用运行状况监视器和端点引导。
- 负载均衡器 (Load balancers):在此组件中应用端点池列表和流量引导策略。
以下各节详细介绍配置 Cloudflare 负载均衡器时的可用选项和注意事项,首先从引导开始——它同时用于端点池和负载均衡器配置。
引导是负载均衡器的核心功能,引导方法最终决定在负载均衡器生效时将选择哪个端点。从负载均衡器的角度看,引导可以应用于两个关键领域。
第一个称为“流量引导 (traffic steering)”,负责确定哪个端点池将处理传入请求,通常基于请求者的邻近度或地理区域。流量引导的概念与全局流量管理密切相关。
第二个应用引导的领域是在已选择区域、数据中心或端点池之后。此时,负载均衡器需要选择负责处理该请求或连接的单个端点,称为“端点引导 (endpoint steering)”。这两个层级的引导都通过应用针对部署负载均衡器的客户特定需求量身定制的引导方法来完成。有多种算法可供选择,但并非所有算法都适用于两种引导类型。
下面深入介绍 Cloudflare 提供的所有引导方法。本节末尾有一个快速参考表,有助于了解哪些算法适用于哪些用例。
流量引导选择端点组,也称为端点池。流量引导最常见的用途是根据最低延迟响应时间、地理区域或物理位置选择端点池。流量引导与全局流量管理密切相关,是将流量导向端点的第一步。
端点引导负责选择哪个端点将接收请求或连接。端点引导可以随机选择一个端点、先前选择的端点(如果启用了会话亲和性),或者用于为请求或连接选择利用率最低、响应最快的端点。端点引导与私有网络负载均衡密切相关,因为它负责选择请求或连接的最终目的地。
加权引导会考虑负责处理负载均衡器请求的端点池和端点之间的差异。端点权重是每个端点的必填字段,仅在选择特定引导方法时使用。同样,仅在选择特定引导方法时才需要端点池权重。请参阅引导选项概览部分,快速了解何时应用权重。
权重会影响负载均衡器内单次请求或连接对端点池或端点选择的随机性。权重不考虑历史数据或当前连接信息,这意味着在较短时间范围内,分配可能存在波动。但在较长时间且流量充足的情况下,分配将更接近配置中所需的权重。需要注意的是,会话亲和性也会在初始连接之后覆盖权重设置,因为会话亲和性旨在将后续请求导向同一端点池或端点。图 12 显示了两个容量相等、被选中概率相同的端点池的权重示例。
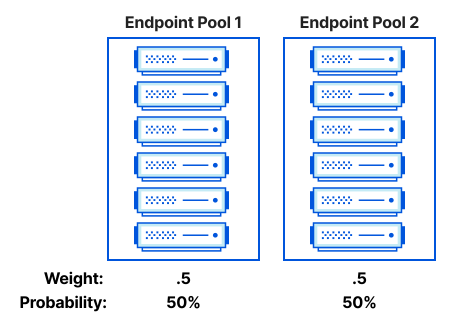
特定算法(例如 Least Outstanding Request Steering)会考虑未完成的请求和连接数量。权重用于确定哪些端点或端点池可以处理更多未完成请求或连接。本质上,无论选择哪种引导方法,权重都定义了端点或端点池的容量。
权重定义为 0.00 到 1.00 之间的任意数字。需要注意的是,端点池或端点池内端点的权重总和不必等于 1。相反,权重会被相加,然后将单个权重值除以该总和,得到该端点被选中的概率。
权重到百分比的公式:(endpoint weight) ÷ (sum of all weights in the pool) = (% of traffic to endpoint)
下面通过一些带图的示例帮助理解如何使用权重分配流量。这些示例假定目标是在容量或计算资源相同的所有端点之间均匀分配流量。将使用随机流量引导来演示跨三个端点池的流量分配。
示例 1:
- 定义了三个端点池,权重均为 1
- 每个端点池被选中的概率为 33%
权重为 1 的示例计算:(1) ÷ (1 + 1 + 1) = (.3333)(即 33.33%)
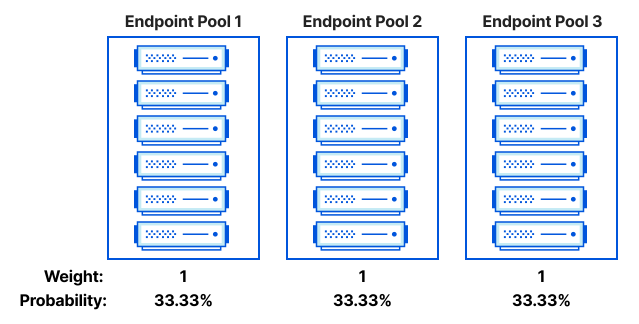
在此示例中,为每个端点池的权重简单地应用 1 即可。但应注意,只要三个端点池使用相同数字,0.01 到 1.00 之间的任何数字都可以。例如,将三个池都设置为 .1 甚至 .7,也会使每个池被选中接收流量的概率相等。
由于使用权重之和计算概率,组织可以使用任意数值,使这些输入更易于理解。在以下示例中,由于每个端点容量相同,为每个端点分配 .1 的权重,并将这些值的总和用作端点池的权重。
示例 2
- 定义了三个端点池
- 每个端点池的端点数量不同,但所有端点容量相同
- 要在端点之间均匀分配负载,每个端点池需要不同的概率
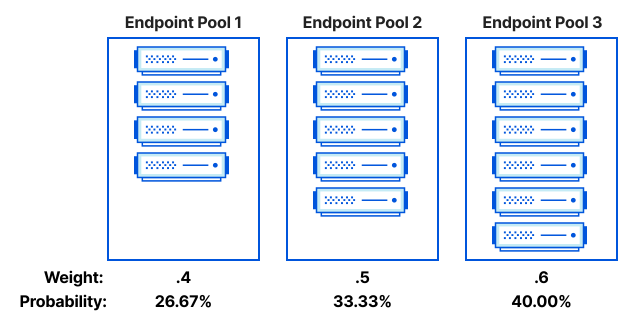
权重为 .4 的示例计算:(.4) ÷ (.4 + .5 + .6) = (.2667)(即 26.67%)
权重为 .5 的示例计算:(.5) ÷ (.4 + .5 + .6) = (.3333)(即 33.33%)
权重为 .6 的示例计算:(.6) ÷ (.4 + .5 + .6) = (.4000)(即 40.00%)
端点的容量也可能并不全部相同。在以下示例中,其中一个端点池的端点容量是另外两个端点池端点的两倍。
示例 3
- 定义了三个端点池
- 端点池 1 的端点容量是端点池 2 和端点池 3 的两倍
- 目标是按端点向端点池 1 放置双倍流量
- 端点池 1 有 4 个端点,但由于容量加倍,每个端点权重计为
.2,端点池总计为.8
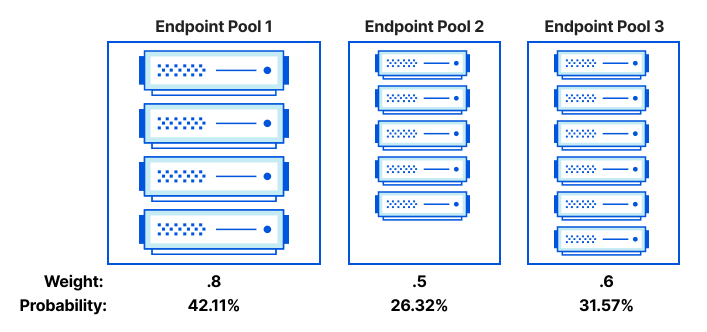
权重为 .8 的示例计算:(.4) ÷ (.8 + .5 + .6) = (.4211)(即 42.11%)
权重为 .5 的示例计算:(.5) ÷ (.8 + .5 + .6) = (.2632)(即 26.32%)
权重为 .6 的示例计算:(.6) ÷ (.8 + .5 + .6) = (.3157)(即 31.57%)
在最后一个示例中,由于端点池 1 中的四个端点容量是其他端点的两倍,计算将端点池 1 视为实质上有 8 个端点而不是 4 个。因此权重值为 .8,而不是示例 2 中的 .4。
这些只是说明如何使用权重在端点池或端点之间分配负载的三个简单示例。应用于端点池内端点的权重使用相同的计算。不过,在不同引导方法中使用权重的影响类似,尽管计算略有修改,如下文所述。
当一个端点池的资源可能多于另一个端点池,或端点池内的端点容量不相等时,权重最有用。权重有助于确保所有资源根据其能力被平等使用。
Off - failover 是最基本的流量引导策略。它使用端点池的顺序作为优先级列表,以选择将流量导向哪个池。如果列表中的第一个池健康且能够接收流量,就会选择该池。由于 Off - failover 不适用于端点引导,因此会使用另一种引导方法来选择端点。Off - failover 常用于主动/被动故障转移场景:主数据中心或一组端点用于处理流量,仅在故障条件下才将流量引导到备份端点池。
随机引导同时适用于流量引导和端点引导。随机引导根据负载均衡器配置以及端点池内定义的权重,在资源之间分配流量。负载均衡器上为每个端点池设置的权重值可以与该端点池内每个端点的权重值不同。例如,在负载均衡器配置中,可以将 70% 的流量发送到两个端点池之一,然后在该端点池内将流量均匀分配到四个端点。上一节加权引导详细说明了如何使用权重以及确定端点池或端点选择的计算。
哈希引导是一种端点引导算法,使用端点权重和请求的源 IP 地址来选择端点。结果是来自同一 IP 地址的每个请求始终会被引导到同一端点。需要注意的是,更改端点顺序或向端点池添加或移除端点,在使用哈希算法时可能导致不同结果。
地理引导是面向企业计划客户提供的流量引导算法,用于将端点池绑定到特定国家/地区或地理区域。此选项可通过将流量引导到更靠近用户的端点来提升性能。它还有助于合规:将来自特定区域用户的请求引导到同一区域内的资源,或引导到为满足特定监管要求而设计的资源。
动态引导是面向企业计划客户提供的流量引导算法,会创建往返时间 (RTT) 配置文件。每次发出运行状况探测请求时,都会根据端点对监视器请求的响应收集 RTT 值。发出请求时,Cloudflare 会检查 RTT 数据并按 RTT 值对池进行排序。如果某个区域或托管中心中没有该池的现有 RTT 数据,Cloudflare 会按故障转移顺序将流量导向这些池。首次为端点池启用动态引导时,请等待 10 分钟以便更改生效,因为 Cloudflare 需要为该池构建 RTT 配置文件。动态引导在决策过程中不使用地理边界,仅专注于选择 RTT 最低的端点池。
邻近引导是面向企业计划客户提供的流量引导算法,根据请求来源将流量引导到最近的物理数据中心。
Cloudflare 按以下顺序使用这些方法确定请求者的物理位置:
- DNS 请求中提供的 EDNS Client Subnet ↗ 信息
- 用于到达 Cloudflare 的解析器的地理位置信息
- 处理该请求的 Cloudflare 数据中心的 GPS 位置
邻近引导要求为所有端点池提供 GPS 坐标,以便 Cloudflare 根据请求 IP、DNS 解析器或 Cloudflare 数据中心计算最近的端点池。
最少未完成请求引导 (LORS) 面向企业计划客户提供,可用于流量引导和端点引导。
LORS 使用未应答的 HTTP 请求数量来影响引导,并且仅在与经过 Cloudflare 第 7 层代理的 Cloudflare 负载均衡器一起使用时才起作用。如果将 LORS 分配给任何其他类型的负载均衡器,其行为将等同于随机引导。LORS 使用未完成请求计数以及权重,创建用于引导决策的新转换权重。
LORS 转换权重公式:
- weight / (count + 1) = transformedWeight
随机权重计算提醒:
- weight / (total weight) = probability of being selected
以下是 LORS 的示例:
- Pool A 的权重为 0.4
- Pool B 的权重为 0.6
- Pool A 有 3 个未完成请求
- Pool B 有 0 个未完成请求
- 相关公式
- weight / (count + 1) = transformedWeight
- Pool A 的转换权重:0.4 / (3 + 1) = 0.1
- Pool B 的转换权重:0.6 / (0 + 1) = 0.6
- 相关公式
- weight / (total weight) = probability of being selected
- Pool A 被引导到的概率:0.1 / (0.1+0.6) = .1429(14.29%)
- Pool B 被引导到的概率:0.6 / (0.1+0.6) = .8571(85.71%)
在此示例中,下一个连接有 14.29% 的概率被引导到 Pool A,有 85.71% 的概率被引导到 Pool B。虽然流量很可能被引导到 Pool B,但仍有可能被引导到 Pool A。在负载较轻的情况下,引导结果会有更多变化,可能无法精确匹配配置的权重。但随着负载增加,实际引导结果将紧密匹配配置的权重。
当非第 7 层代理的负载均衡器与 LORS 一起使用时,无法获得未完成请求计数信息。因此分母始终为 1。由于任何数字除以 1 都不会改变分子,而此处分子就是权重,因此引导决策将仅基于权重。这会产生上文所述的随机方法。
如果端点池或端点容易被并发请求峰值压垮,则最适合使用 LORS。它非常适合更看重端点运行状况而非延迟、地理对齐或其他指标的应用程序。当部分或全部请求会给端点带来沉重负载并需要较长时间才能生成响应时,这一点尤其有用。
| 引导方法 | 流量引导 | 端点引导 | 基于权重 | 仅企业计划 |
|---|---|---|---|---|
| Off - Failover | X | |||
| Random | X | X | X | |
| Hash | X | X | X | |
| Geo | X | X | ||
| Dynamic | X | X | ||
| Proximity | X | X | ||
| Least Outstanding Requests | X | X | X | X |
上表中标记为仅企业计划的所有流量引导方法也可以作为自助附加组件获得。标记为仅企业计划的所有端点引导方法都需要 Cloudflare 企业计划。
端点在端点池中配置后,运行状况监视器会确定其运行状况。运行状况监视器会生成探测(probe),即对端点的连接尝试。运行状况监视器使用探测响应来记录端点运行状况。运行状况监视器作为模板,包含服务类型、路径和端口,以及间隔、超时和特定于协议的设置等高级功能,用于评估端点运行状况。然后将运行状况监视器模板应用于托管类似服务的端点池。将运行状况监视器附加到端点池后,端点地址将用作运行状况监视器探测的目标。单个运行状况监视器可以跨多个端点池使用,并且运行状况监视器是账户级对象,允许同一 Cloudflare 账户内的多个 zone 使用。
默认情况下,运行状况监视器探测会直接发送到端点地址,绕过整个第 7 层堆栈。这意味着通过负载均衡器到达端点的实际流量将受到与运行状况监视器探测不同的处理。根据配置,这可能导致运行状况监视器将端点报告为健康,即使实际连接或请求正在失败。
Simulate Zone 功能确保运行状况监视器探测遵循与给定 zone 的第 7 层 HTTP/HTTPS 请求相同的路径,经过相同的 Cloudflare 软件定义路由以出口到源站。这确保运行状况监视器经过 Cloudflare 网络和其他第 7 层进程到达源站端点时走相同路径。
当 zone 级别启用某些功能时,运行状况监视器需要 Simulate Zone 功能,例如 Authenticated Origin Pulls 或 Origin CA,如果探测没有获得与源站服务器进行身份验证所需的正确 mTLS 证书或颁发机构,探测就会失败。当组织利用 Smart Shield Advanced 限制 Cloudflare 用于到达其端点的边缘 IP 地址时,Simulate Zone 还确保运行状况监视器探测使用 Argo Smart Routing 提供的相同路径以及相同的 Dedicated CDN Egress IPs。

运行状况监视器探测可配置为以下类型:
- HTTP
- HTTPS
- TCP
- UDP ICMP
- ICMP Ping
- SMTP
- LDAP
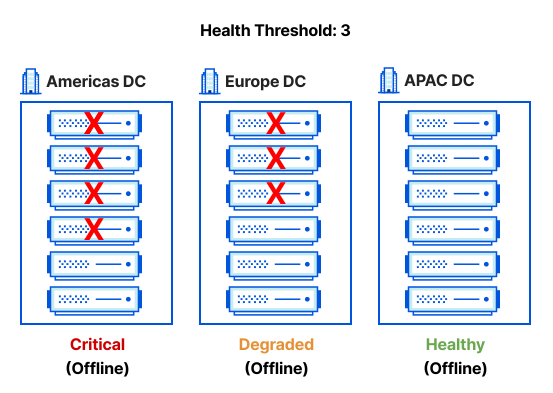
定义运行状况监视器后,可以将其分配给端点,探测将按定义的间隔发送到该端点。关于端点池内的运行状况监视器配置,还有两个额外设置需要注意。第一个是 Health Threshold(运行状况阈值),用于确定池中需要有多少端点处于健康状态,才能将端点池视为健康或降级。
- 处于健康状态的端点池
- 仅包含健康端点
- 处于降级状态的端点池
- 至少包含一个处于严重状态的端点,但仍处于或高于运行状况阈值设置
- 处于严重状态的端点池
- 健康端点数量低于运行状况阈值
- 无法处理流量;从所有引导决策中移除。
在端点池中定义运行状况监视器后的第二个设置,是定义运行状况监视器探测应从 Cloudflare 全球网络内的哪些区域发出。可用选项如下:
- All Regions (Default)
- All Data Centers (Enterprise Only)
- Western North America
- Eastern North America
- Western Europe
- Eastern Europe
- Northern South America
- Southern South America
- Oceania
- Middle East
- Northern Africa
- Southern Africa
- Southern Asia
- Southeast Asia
- Northeast Asia
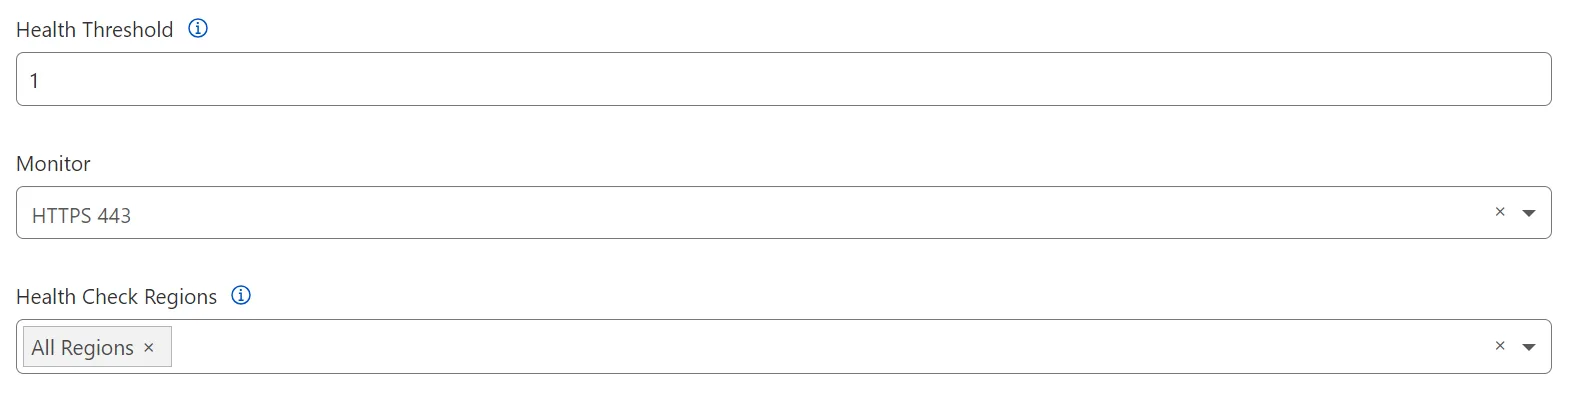
除 “All Regions” 和 “All Data Centers” 外,运行状况监视器探测将仅从所选区域的数据中心发出。对于仅与本地相关的服务,世界另一端的数据中心能否到达这些端点可能并不重要。因此,将检查限制在特定区域或一组区域可能更合理。“All Regions” 或 “All Data Centers” 的选择旨在用于全球可用的服务,在这些服务中,能否到达一组端点可能对应用程序功能至关重要。
端点是负载均衡器应用所有策略后处理连接和请求的实际服务器。它们可以是物理服务器、虚拟机或无服务器应用程序。只要它们能够处理来自用户或客户端的请求或连接,就可以被视为端点。将端点定义并连接到 Cloudflare 的方法有多种,下一节将详细介绍这些方法。
Cloudflare 端点可以通过两种方式定义:IP 地址或主机名。IP 地址是最直接、最基本的连接方法,主机名则提供了一些需要考虑的选项。主机名可以在 Cloudflare DNS 中定义,并且可以是已代理的或仅 DNS(未代理)。当然,另一种选项是主机名不在 Cloudflare 作为权威 DNS 服务器的域中,这意味着 Cloudflare 将依赖外部 DNS 服务器将该主机名解析为 IP 地址。也可以使用 Cloudflare Tunnel,它同样提供两种不同选项。这些方法将在本节下文讨论。
如上文“HTTP(S) 负载均衡”部分所述,负载均衡是将请求发送到端点之前运行的最后一个进程。不过,即使端点通过 Cloudflare 边缘进行代理,经过负载均衡器后,请求也会直接转发到端点,而不会再次经过第 7 层堆栈。但这并不意味着端点不受保护或未被缓存。只要负载均衡器本身被代理,所有这些保护就会提供给负载均衡器而不是端点。与端点的任何直接通信仍可以被代理并经过 Cloudflare 的第 7 层堆栈处理,但与端点的通信会将所有处理放在负载均衡器之前,而不是端点上。图 19 说明了 Cloudflare 第 7 层堆栈相对于端点放置位置的差异。
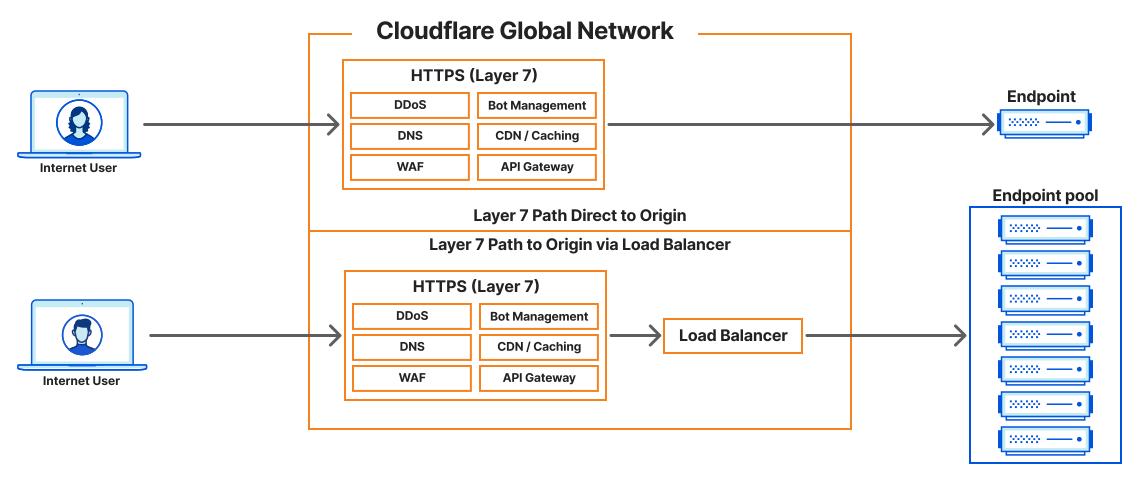
从负载均衡器的角度看,作为端点池一部分定义的端点类型差异很小。一旦应用流量和端点引导策略以及负载均衡器规则,Cloudflare 负载均衡服务就会指示第 7 层堆栈将传入请求或连接转发到何处。该请求会直接发送到端点。根据与端点的连接类型,路径可能不同。Argo Smart Routing 或在不同 Cloudflare 数据中心终止的隧道连接端点等功能会以不同方式路由流量,而不是将请求从 Cloudflare 边缘经互联网直接发送到端点。不过无论路径如何,负载均衡都是堆栈中的最后一个进程,这意味着流量不会再接受任何额外处理。因此,虽然到端点的连接可以改变从 Cloudflare 到端点的路径,但一旦选择了端点,处理方式就不会改变。
Cloudflare Tunnel 是一种出站连接,使组织能够简化防火墙配置、降低复杂性、增强安全性,并更轻松地将其资产加入 Cloudflare 网络。创建这些隧道的可执行文件称为 cloudflared,本文档及后续图表中可能会引用它。
Cloudflare Tunnel(cloudflared)可以直接安装在端点上,或安装在与端点具有 IP 连接的任何服务器上。由于到 Cloudflare 的连接是从安装 Cloudflare Tunnel 的位置发起到 Cloudflare 的,因此只需要到 Cloudflare 的出站访问。单个 Cloudflare Tunnel 可以通过两种不同方式将流量传输到一个或多个不同端点:一种使端点可公开访问,另一种使端点仅可私有访问。
Cloudflare Tunnel 可以安装在端点本身上,或安装在与需要连接到 Cloudflare 的端点具有第 3 层 (IP) 连接的任何服务器上。将 cloudflared 分开部署的原因可能有很多,包括但不限于隔离端点并确保其性能、由不同团队分别管理网络级连接和端点,或为了架构简洁而将服务器角色或职责分离。
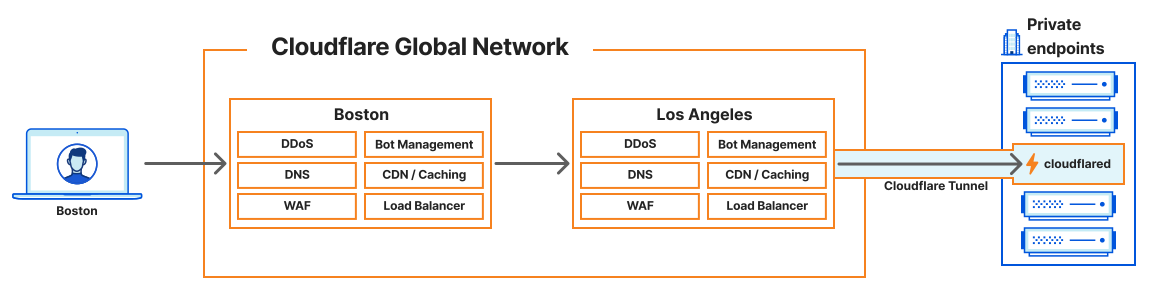
单个 cloudflared 实例将创建 4 条不同的隧道,分别在两个不同的 Cloudflare 数据中心各两条。这种模式确保高可用性并降低单个连接失败的风险。这意味着即使单个连接、服务器或数据中心离线,端点仍将可用。Cloudflare Tunnel 还允许组织部署额外的 cloudflared 实例,用于可用性和故障转移场景。这些唯一实例称为副本 (replicas)。每个副本会建立四个新连接,作为到端点的额外入口点。每个副本都指向同一隧道。这可确保在运行 cloudflared 的单个主机宕机时,您的网络仍然可用。根据设计,副本不提供任何级别的流量引导(随机、哈希或轮询)。
公共端点方法允许组织定义指向端点上运行的特定服务或端口的隧道。隧道可以终止在端点上,或终止在与端点具有 IP 连接的任何服务器上。使用此公共主机名方法时,必须在隧道配置中定义将通过隧道访问的每个服务。配置后,将为隧道连接流量的 IP 和端口或服务创建一个唯一隧道 ID,例如 d74b3a46-f3a3-4596-9049-da7e72c876f5。然后将该隧道 ID 创建为 Cloudflare 拥有的 cfargotunnel.com 域中的唯一公共主机名,从而创建直接指向该服务的 DNS A 记录,即 d74b3a46-f3a3-4596-9049-da7e72c876f5.cfargotunnel.com。虽然此主机名是公共的,但只有通过拥有该 Cloudflare Tunnel 配置的账户发送的流量才能访问或使用它。其他账户无法直接访问或向该 DNS 地址发送流量。在拥有该 cfargotunnel.com 主机名的账户之外创建的 DNS CNAME 记录将无法通过该特定 Cloudflare Tunnel 发送流量。
通过仪表板配置时,Cloudflare 会自动在 DNS zone 中创建引用 cfargotunnel.com 主机名的 CNAME 记录。例如,可以创建 CNAME 记录 myTunnelService.example.com 以指向 A 记录 d74b3a46-f3a3-4596-9049-da7e72c876f5.cfargotunnel.com。主要好处是易于使用和管理,因为 CNAME 记录更能表明其用途,并且属于客户 DNS zone。
另一种选项是在运行 cloudflared 的主机上创建这些隧道和服务。这称为本地管理的隧道。使用本地管理的隧道时,不会自动创建 CNAME 条目,因此组织必须在定义隧道和服务后手动配置。
从负载均衡器的角度看,了解如何将这些隧道用作端点非常重要。端点只能使用 cfargotunnel.com 主机名定义。使用指向 cfargotunnel.com 地址的公共 CNAME 记录将无法正常工作,也不受支持。这对于不在端口 80 或 443 上运行的端点服务尤其重要。Cloudflare 负载均衡器默认使用这两个端口访问端点上运行的服务。如果组织有服务运行在其他端口上,则需要配置带有兜底规则 (catch-all rule) 的 Cloudflare Tunnel 才能到达该端口。此配置允许 Cloudflare 负载均衡器通过端口 443 到达该服务,同时由 Cloudflare Tunnel 将连接代理到端点上所需的端口。
第二种方法适用于私有子网。此方法允许组织定义私有 IP 地址和子网掩码,用于在 Cloudflare 全球网络内创建私有虚拟网络。私有子网方法不允许定义端口,因此一旦定义了子网和掩码,就可以通过该隧道到达整个子网,但仅限通过已定义的 Zero Trust 策略被允许访问的组织内用户。
然后,该子网会被添加到 Cloudflare 内部的虚拟网络中,客户可以控制用户如何访问以及哪些用户可以访问。该子网可以按任何所需的子网划分或路由定义,包括使用 32 位子网掩码(单个 IP 地址,即 10.0.0.1/32)。允许的子网不必存在于运行 cloudflared 进程的主机上。所需的只是运行 cloudflared 的主机与将通过 Cloudflare Tunnel 到达的子网之间的第 3 层或 IP 连接。
端点池中有几个配置选项。本节详细说明这些配置选项是什么,以及它们如何改变 Cloudflare 负载均衡器的行为。
除了定义端点池的名称和描述外,第一个配置是确定端点引导方法。端点引导最终负责选择将接收请求或连接尝试的端点池或端点(每种方法的详细说明请参阅引导方法部分)。
单个端点在端点池内定义,每个端点池可以定义一个或多个端点。
- endpoint name(端点名称)主要用于参考、报告和分析;它不影响负载均衡器或端点池的功能。
- 而 endpoint address(端点地址)定义负载均衡器可用于处理请求或连接的资源。
- 端点池内的端点必须可通过端口 80 或 443 访问。如果端点未侦听端口 80 或 443,则需要在端点前面放置代理服务或网络端口转发设备,将端口 80 或 443 映射到服务实际侦听的端口。
- 将端点端口映射到 80 或 443 的另一种方法是使用 Cloudflare Tunnel 连接到端点服务,然后将通过该过程创建的主机名用作端点地址。这会自动将预期的端点端口映射到端口 443。
Endpoint address 可以通过以下方式之一定义:
- 可公开路由的 IP 地址
- 经 Cloudflare 代理的可公开访问主机名
- 可公开访问的非 Cloudflare 主机名
- 私有、不可公开路由的 IP 地址,并选择虚拟网络
使用任何类型的公共 IP 和主机名不需要额外配置。在这些场景中,虚拟网络应设置为默认值 “none”。“none” 设置表示这些资源将在公共互联网上可访问,并通过 Cloudflare 全球边缘网络路由。
virtual network 选项保留给私有 IP 资源。此设置映射到托管在 Cloudflare Tunnel 配置 后面的 IP 子网。应选择具有到该端点 IP 地址路由的虚拟网络。要在 Cloudflare 仪表板中转到此设置,请从 Zero Trust 页面选择 Networks - Routes。
Endpoint weight 仅用于随机、哈希和最少未完成请求引导方法;它必须始终作为端点定义的一部分进行定义。(有关权重如何用于端点选择的更多信息,请参阅加权引导部分。)
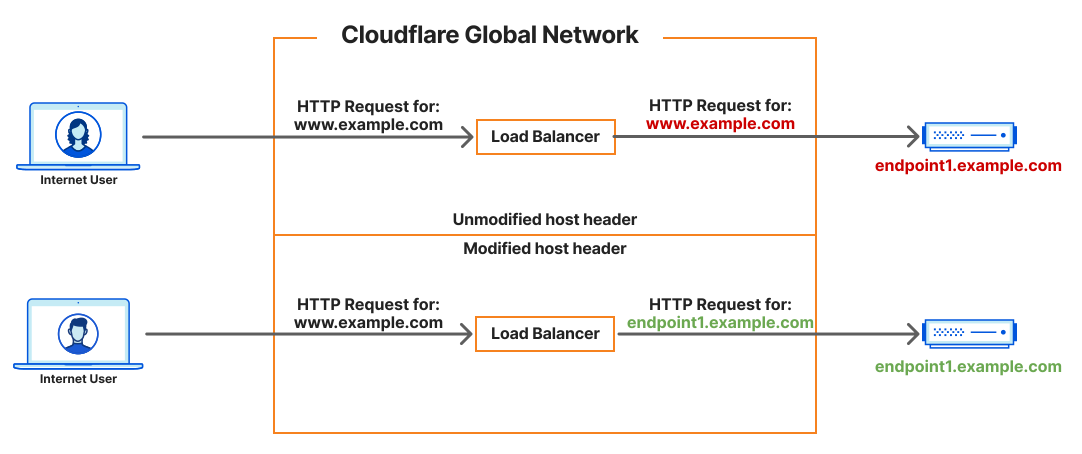
端点池允许在将请求分派到端点之前修改 Host 标头。此配置仅适用于 HTTP(S) 第 7 层负载均衡器(与第 4 层负载均衡器一起使用时将被忽略,包括私有 IP 和 Spectrum)。
在请求基于 HTTP(S) 的第 7 层负载均衡器中,Host 标头告诉端点正在请求哪个网站,因为单个端点可能托管多个不同的 Web 域。当端点被专门配置为托管某个 Web 域时,如果它认为自己未托管 Host 标头中请求的资源(即 Host 标头不匹配),则可能不响应或对资源请求发送失败响应。
例如:
- 假设用户尝试访问
www.example.com。负载均衡器将配置为主机名www.example.com以接收所有请求。 - 由于端点在 DNS 中不能具有相同的公共主机名,其主机名为
endpoint1.example.com。 - 当用户向
www.example.com发出请求时,Host 标头也将设置为www.example.com。端点需要配置为响应 Host 标头为www.example.com的请求。 - 但在某些情况下(例如某些云或 SaaS 应用程序),端点无法以这种方式配置,因此端点可能收到带有未知 Host 标头的请求并无法正确响应。
- 在此示例中,在端点配置中将端点的 Host 标头设置为端点地址
endpoint1.example.com,会将 Host 标头从www.example.com替换为endpoint1.example.com,从而使端点能够正确响应此请求。
图 21 突出显示了 Host 标头不匹配的潜在问题:
此外,还可以在端点池定义该池的 GPS 坐标(用于邻近流量引导)。如果未使用邻近引导,则不需要这些坐标(请参阅邻近引导)。
负载卸载 (Load shedding) 是管理员可用的实时响应,用于保护池中正在变得不健康的端点,也在端点池上配置。
除非管理员正试图主动保护端点池以免变得不健康,否则不应启用负载卸载设置。例如,当仍在响应请求的端点出现 CPU 或内存使用增加、响应时间增加,或偶尔完全无法响应时,可以激活它。
当端点池的运行状况开始降级时,负载卸载可以帮助将部分现有负载从一个端点池导向另一个端点池。
根据端点池的运行状况,仅卸载或重定向离开该端点池的新请求和连接可能就足够了。此策略适用于不受任何会话亲和性规则约束的流量,因为这些是尚未选择端点池或端点的新连接(因此不会潜在影响最终用户体验)。
如果端点池因负载而接近严重故障,下一个选项是卸载额外的会话亲和性流量。这将开始重定向通过会话亲和性绑定到端点池的请求和连接。但请注意,因为此过程最终可能更改用户的端点,所以可能影响最终用户体验。最终影响由正在进行负载均衡的应用程序以及端点之间共享多少连接上下文决定。
运行状况监视器在端点池处附加到端点,同时还有运行状况阈值和运行状况检查区域选择。这些选项的详细信息请参阅运行状况监视器部分。
Cloudflare 中的负载均衡将 GTM 和私有网络负载均衡合并到单个负载均衡器配置中。虽然某些功能或术语可能更贴近 GTM 或私有网络负载均衡,但对 Cloudflare 客户而言,两者被合并到易于管理的单个实例中。
根据具体用例,组织可以利用不同类型的 Cloudflare 负载均衡器。以下部分突出说明部署模型之间的主要差异,并阐明应在何时实施每种类型的负载均衡器。
图 22 突出显示了 Cloudflare 支持的负载均衡器和端点的所有可能组合:

Cloudflare 提供三种负载均衡部署模型,每种模型支持不同的用例、功能和隐私要求。
除下文更详细描述的仅 DNS 负载均衡选项外,所有部署模型都会通过负载均衡器锚定流量。这意味着创建请求或连接的用户或客户端永远不会知道用于为该请求或连接提供服务的端点。如果需要,当然可以通过标头暴露端点信息,但这不是这些锚定部署模型的默认行为。
以下更详细地探讨四种主要部署模型(及其差异)。
首先,最常见的模型是 基于 HTTP(S) 的第 7 层代理负载均衡器。这些负载均衡器存在于 Cloudflare 边缘并且可以公开访问。除其他功能外,此模型支持 WebSockets,即客户端和端点之间允许来回传递数据的开放连接。
由于同一第 7 层安全堆栈还提供 WAF、DDoS 防护、Bot Management、Zero Trust 和其他服务,可以根据需要将对这些公共负载均衡器的访问限制为经过身份验证和授权的用户。(更多信息请参阅保护和保障负载均衡器。)
在此第 7 层堆栈中,负载均衡可以进一步改善组织面向公众的 Web 资产的性能、可靠性和可达性。这些负载均衡器的端点可以部署在公共云、私有云、本地,或在同一负载均衡器内任意组合。(有关如何将端点连接到 Cloudflare 边缘网络的更多详细信息,请参阅将端点连接到 Cloudflare。)
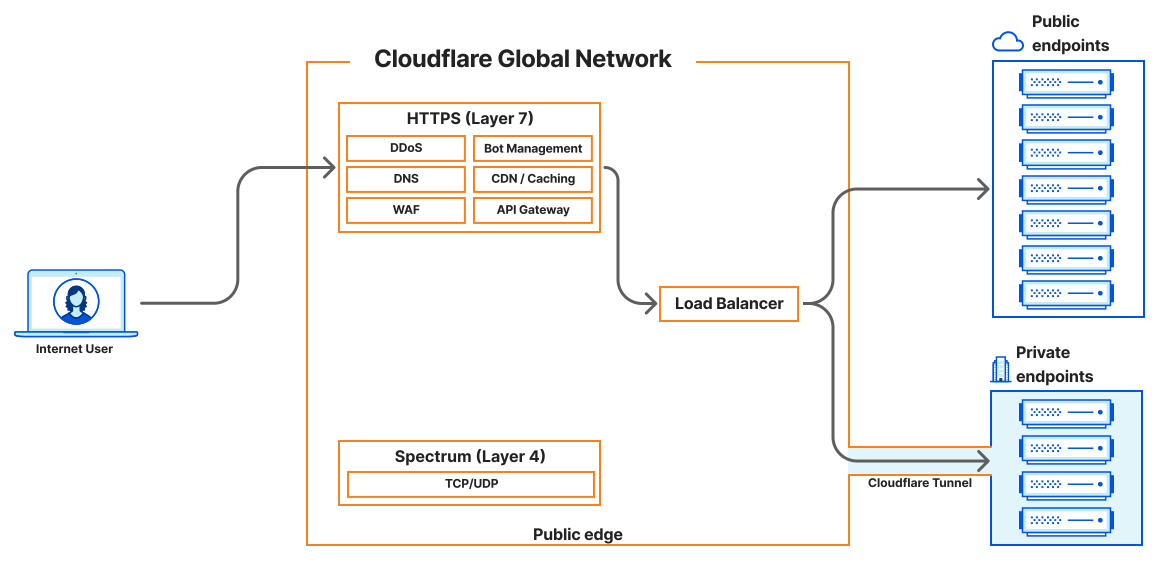
如上图 23 所示,第 7 层堆栈的负载均衡组件是请求在通向端点时运行的最后一个进程。这对提升性能和减少端点负载可以产生很大的积极影响。
例如,缓存可以阻止请求到达端点,并且可以在无需使用负载均衡器的情况下进行响应。此外,WAF、DDoS 防护和 Bot Management 可以彻底消除攻击流量,从而为合法流量留下更多容量。
一旦请求到达负载均衡器进程,该请求始终会直接发送到所选端点。这意味着即使端点通过 Cloudflare 进行代理,请求也会直接发送到端点并且不再接受进一步处理。
要在负载均衡器选择端点后进行自定义处理,请应用负载均衡器的 Custom Rules。(这将在下文负载均衡器部分详细介绍)。
关于第 7 层 HTTP(S) 负载均衡器的重要说明:
- 第 7 层 HTTP(S) 负载均衡器同时支持公共和私有端点
- 第 7 层 HTTP(S) 负载均衡器仅支持 HTTP(S) 和 WebSocket 流量
- 可以对第 7 层 HTTP(S) 负载均衡器应用 Zero Trust 策略
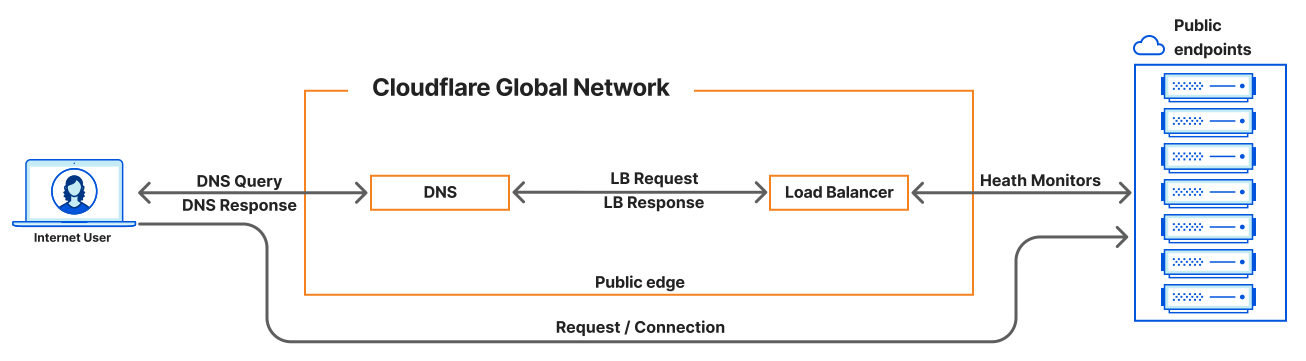
Cloudflare 的仅 DNS 负载均衡器是未代理的负载均衡器。这意味着只有针对该资源的初始 DNS 请求——而不是实际流量——会经过 Cloudflare 边缘。因此,DNS 请求不会解析为 Cloudflare IP 然后如图 7 所示经过第 7 层堆栈,而是 Cloudflare 收到针对仅 DNS 负载均衡器的 DNS 请求,应用所有适当的负载均衡策略,然后向请求客户端返回一个 IP 地址以便其直接连接。
因为客户端和端点之间的所有流量将直接在两者之间传输,而不经过 Cloudflare 的第 7 层堆栈,所以仅 DNS 负载均衡器可以支持任何类型的 IP 流量。
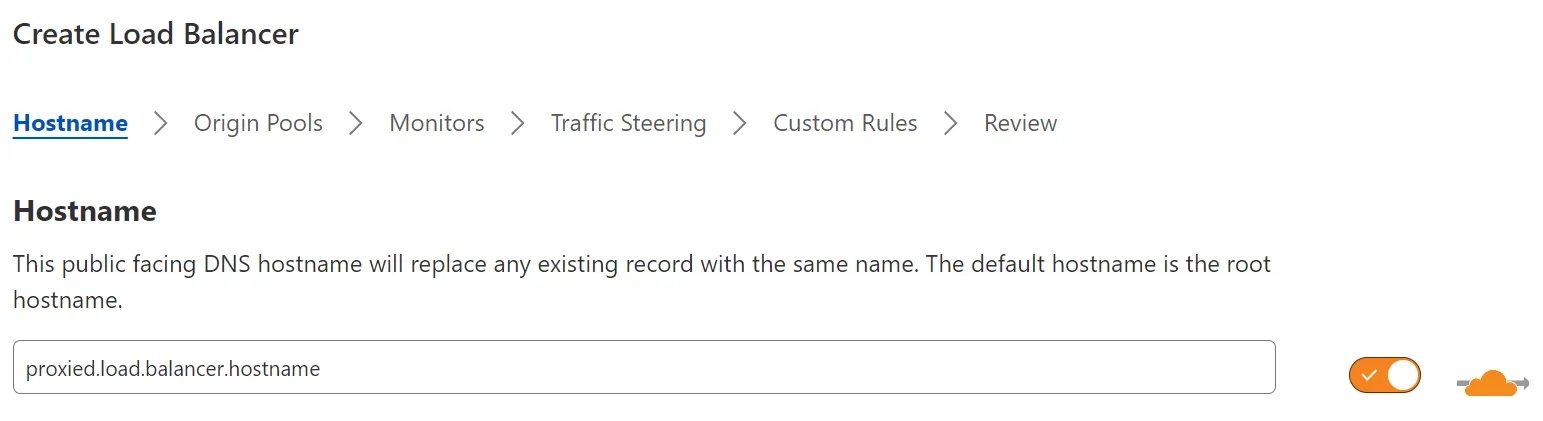
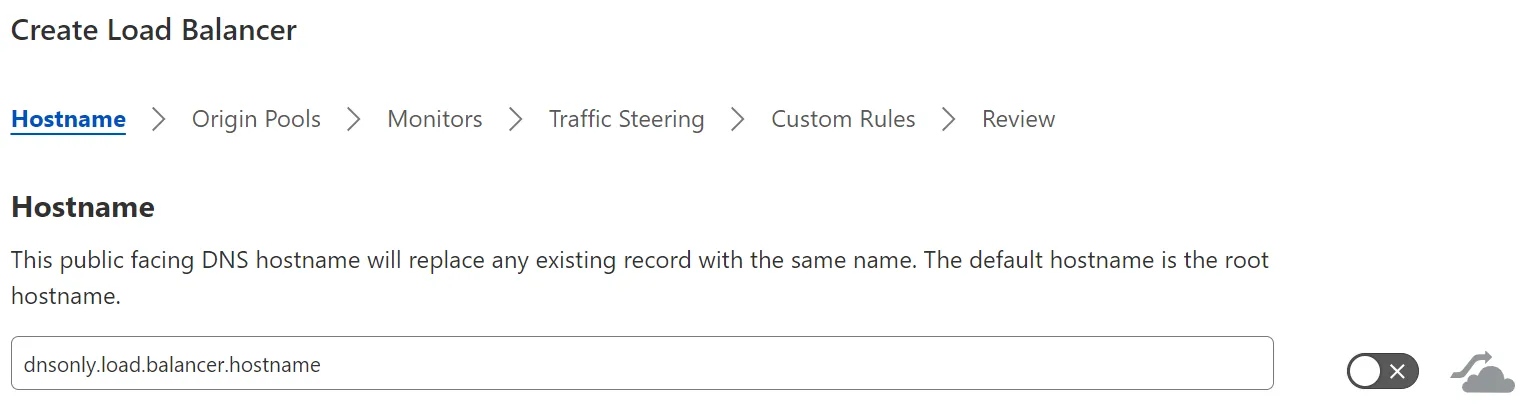
即使 Cloudflare 不代理这些类型的负载均衡器连接,运行状况监视器服务仍在监视池中所有端点的运行状况。根据端点的运行状况或可用性,Cloudflare 仅 DNS 负载均衡器会在 DNS 响应中添加或移除适用端点,以确保流量被引导到健康端点。
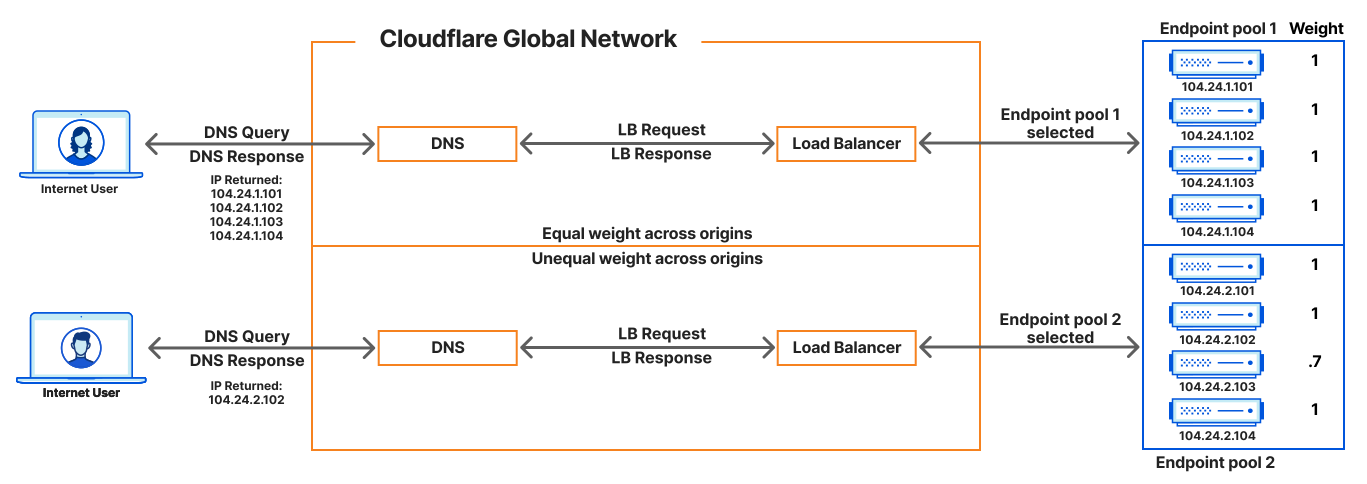
仅 DNS 负载均衡器通过流量引导选择端点池后,DNS 响应中可能返回一个或多个 IP 地址。
在 DNS 响应中发送一个还是多个 IP 地址,取决于所选端点池内端点分配的权重:
- 如果所有端点的权重都相等,则 DNS 响应将返回所有端点的所有 IP 地址。
- 如果端点池内至少有一个端点指定了唯一权重,则无论端点池上选择的端点引导方法如何,DNS 响应中都只会返回单个 IP 地址。
这使组织可以灵活地让应用程序了解所有端点并执行本地故障转移,或让 Cloudflare 为应用程序提供单个 IP。
图 27 显示了端点池内定义的权重如何影响仅 DNS 负载均衡器的响应。
请注意,与已代理的负载均衡器相比,仅 DNS 负载均衡器有一些限制:
- 负载均衡器不再向客户端隐藏端点的 IP 地址,因为它会直接发送回客户端。
- 它们没有上一模型中提到的内置第 7 层堆栈服务;即仅 DNS 负载均衡器不包括缓存、WAF、DDoS 防护或 Zero Trust 支持。
- 会话亲和性仅限于
ip_cookie,它将确定性地选择一个端点,然后将该端点映射到客户端 IP 地址以用于所有后续请求。 - 最后,由于仅 DNS 的连接不通过负载均衡器代理,某些引导方法也将无法工作。例如,LORS 将无法工作,因为 Cloudflare 不会感知到与端点的连接。这些引导方法将回退到随机加权引导。
有关其他引导方法的更多信息,请参阅引导部分。
使用仅 DNS 负载均衡器时,还需要考虑客户端和解析器的 DNS 缓存。缓存寿命由应答请求的 DNS 服务器决定。生存时间 (TTL) ↗ 值告诉 DNS 请求者响应的有效时长,之后客户端应发送新的 DNS 请求以查看目的地是否已更改。TTL 以秒计算,因此例如 TTL 值为 3600 等于一小时。不过,标准 DNS TTL 值通常为 12 或 24 小时,即分别为 43200 和 86400。
仅 DNS 负载均衡器的 TTL 设置为 30(秒)。这可确保随着端点运行状况变化或端点被添加或删除,仅 DNS 负载均衡器会被更频繁地查询,以提供尽可能最准确的可用端点列表。
关于仅 DNS 负载均衡器的重要说明:
- 仅 DNS 负载均衡器仅支持公共端点
- 仅 DNS 负载均衡器不代理流量——因此不参与到端点的连接
- 仅 DNS 负载均衡器仅以 IP 地址或一组 IP 地址响应 DNS 请求
Cloudflare 还通过 Spectrum 产品提供另一种入口方法。
第 7 层堆栈仅支持 HTTP(S) 和 WebSockets,而 Spectrum 支持任何基于 TCP 或 UDP 的协议。使用 Spectrum 作为流量入口的 Cloudflare 负载均衡器在第 4 层运行,TCP 和 UDP 协议都存在于此层。任何使用 TCP 或 UDP 进行传输的服务都可以将 Spectrum 与 Cloudflare 负载均衡器结合使用,包括 SSH、FTP、NTP、SMTP 等。
鉴于这代表的服务和协议范围很广,所提供的处理比第 7 层 HTTP(S) 堆栈更通用。例如,Cloudflare Spectrum 支持 TLS/SSL 卸载、DDoS 防护、IP 访问列表、Argo Smart Routing 以及第 4 层负载均衡器的会话持久性等功能。
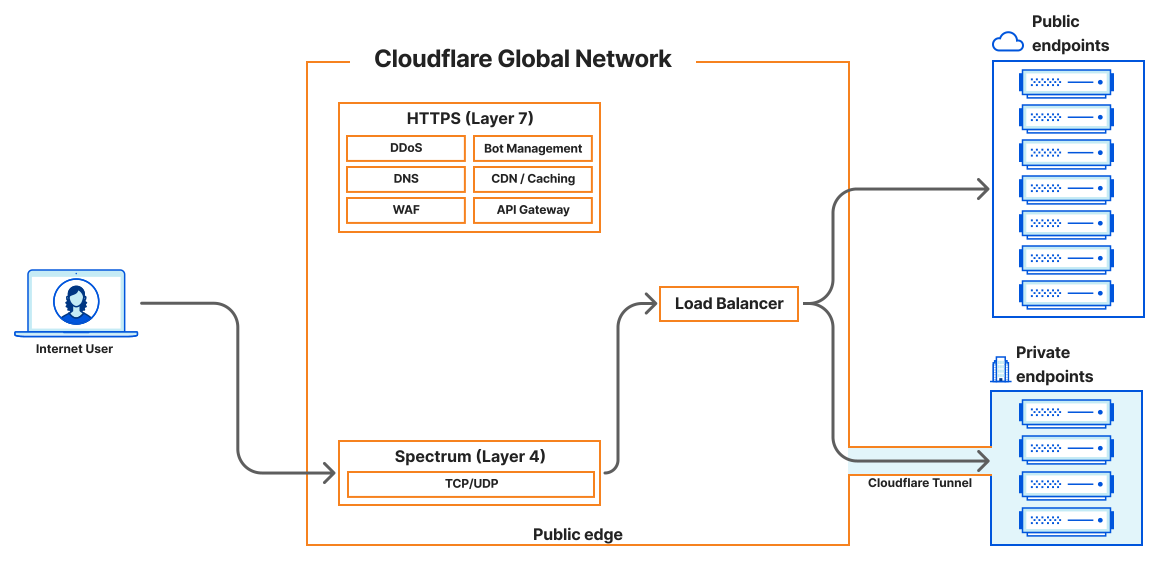
Cloudflare 第 4 层 Spectrum 负载均衡器可以公开访问。对这些负载均衡资源的访问可以使用名为 IP Access Rules 的 Spectrum 配置进行管理,该配置可以作为 WAF 配置的一部分定义,但仅限于针对特定 IP 地址、子网、国家/地区或 边界网关协议 (BGP) ↗ 自治系统编号 (ASN) 使用 “allow” 或 “block” 操作创建的规则。
除了是公共的之外,Spectrum 负载均衡器始终被代理。当 Spectrum 配置为负载均衡器的入口路径时,前面显示的代理设置(图 24 和图 25)将被忽略。发往基于 Spectrum 的负载均衡器的所有流量将始终经过 Cloudflare 边缘。
关于 Spectrum 负载均衡器的重要说明:
- Spectrum 负载均衡器同时支持公共和私有端点
- Spectrum 负载均衡器最初创建为第 7 层 HTTP(S) 负载均衡器。然后创建端点类型为 Load Balancer 的 Spectrum 应用程序,并选择已创建的负载均衡器。
- 无论负载均衡器配置上的代理设置如何,Spectrum 负载均衡器始终被代理
- 无法更改从互联网经 Spectrum 到端点的入口端口;即如果流量在端口 22 进入 Spectrum,它将被引导到端点上的端口 22
- Spectrum 负载均衡器仅支持使用哈希端点引导方法的会话亲和性
- Spectrum 负载均衡器不支持 Custom Rules
| 负载均衡器模型 | 公共 | 已代理 | OSI 层 | 流量类型 |
|---|---|---|---|---|
| Layer 7 HTTP(S) | X | X | 7 | HTTP(S) |
| DNS-Only | X | 7 (DNS) | IP-Based | |
| Spectrum | X | X | 4 | TCP/UDP |
主机名设置是负载均衡器可公开访问的主机名。该主机名必须在为之创建负载均衡器的 zone 中创建。
代理设置决定 Cloudflare 是为负载均衡器代理流量,还是仅提供包含端点的 DNS 回复以便客户端直接连接。这在部署模型部分有详细介绍。
会话亲和性(也称为会话持久性或粘性会话)使客户端在第一次请求或连接之后的所有后续请求中保持连接到同一端点。对于不在端点之间共享会话数据(用户与 Web 应用程序交互的上下文)的应用程序,这可能是一项重要功能。例如,如果在客户端会话中途选择了新端点,并且会话信息(例如用户购物车的内容)丢失,该应用程序的用户体验就会很差。
Cloudflare 提供三种启用会话亲和性的方法:
- 仅通过 Cloudflare cookie (cookie): 在对已代理负载均衡器的第一次请求时,会生成一个 cookie,编码请求将被转发到哪个端点的信息。后续请求(同一客户端到同一负载均衡器)将在 a) cookie 有效期内以及 b) 端点保持健康的情况下发送到该 cookie 编码的端点。如果 cookie 已过期或端点不健康,将计算并使用新端点。
- 通过 Cloudflare cookie 和客户端 IP 回退 (ip_cookie): 行为类似于上面的 cookie 方法,不同之处在于 cookie 基于客户端 IP 地址生成。在这种情况下,来自同一 IP 地址的请求始终会被引导到同一端点,条件是 a) cookie 有效期内以及 b) 端点保持健康。如果 cookie 已过期或端点不健康,将计算并使用新端点。
- 通过 HTTP 标头 (header): 在对已代理负载均衡器的第一次请求时,会根据配置的 HTTP 标头生成会话密钥。带有相同标头的后续请求将发送到同一端点,条件是 a) 会话持续期间或 b) 端点保持健康。如果会话在会话亲和性生存时间 (TTL) 秒数内一直空闲,或端点不健康,则将计算并使用新端点。
这三种会话亲和性选项仅适用于第 7 层 HTTP(S) 负载均衡器。会话亲和性需要 TTL,它决定负载均衡器将后续请求路由到特定端点的时长。默认 TTL 为 82,800 秒(23 小时),但可以设置为 1,800 秒(30 分钟)到 604,800 秒(七天)之间的任意值。
对于基于 cookie 的会话亲和性,过期计时器永远不会重置,这意味着计时器从会话开始就倒计时——无论会话是空闲还是活动。基于 HTTP 标头的会话亲和性会在会话中每次有活动时重置过期计时器。
端点排空是会话亲和性的子功能。它允许会话从端点优雅过期,同时不允许在同一端点上创建新会话。端点排空对维护很有用,因为它不需要管理员任意或突然切断用户会话,即可从端点移除所有活动会话。
端点排空 TTL 是允许端点在被强制终止之前维持活动会话的时间。设置端点排空 TTL 后,通过在端点池内禁用一个(或多个)端点来开始端点排空。如下图所示,管理员可以从负载均衡器 UI 监视端点排空操作的剩余时间。
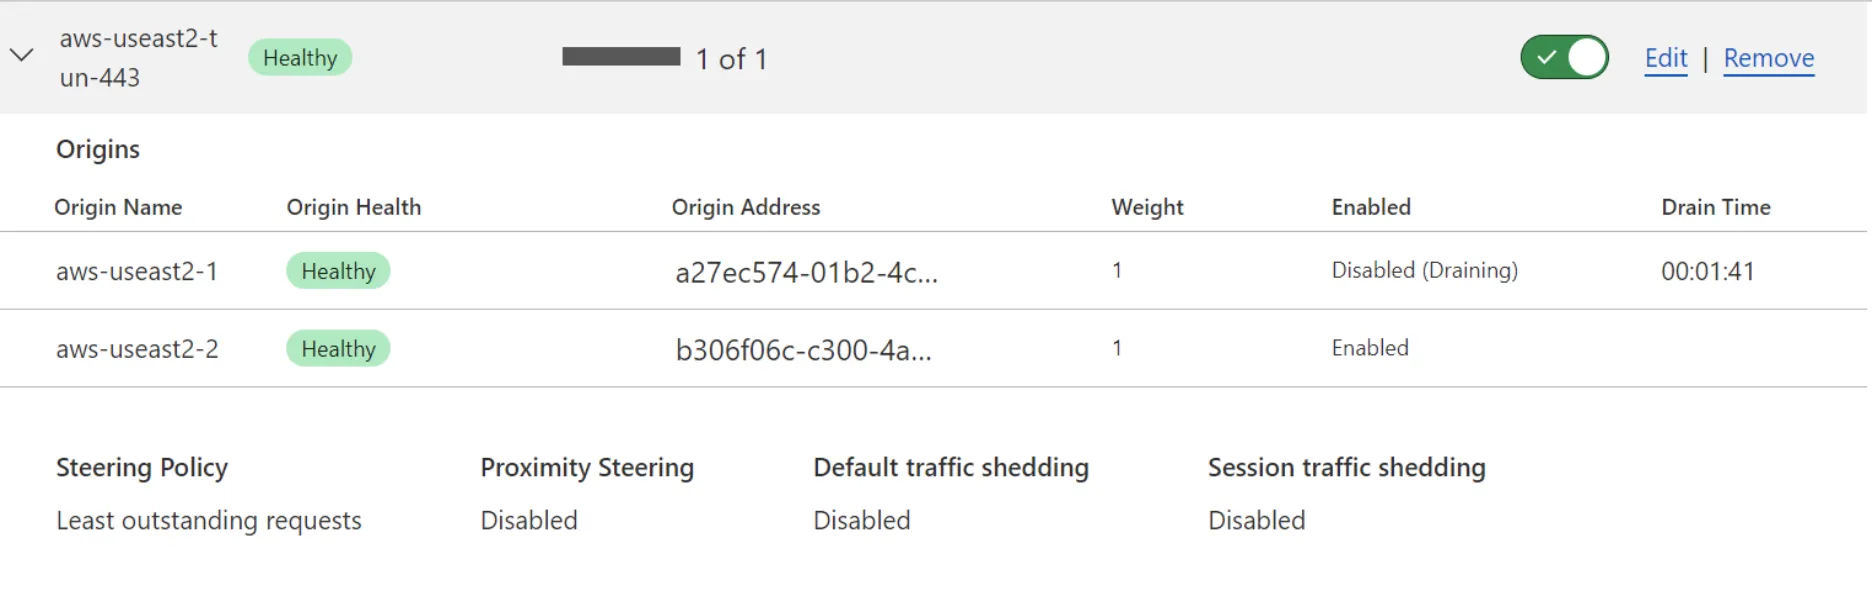
端点排空仅适用于会话亲和性,因为没有会话亲和性时,后续请求或连接不保证被引导到同一端点。因此,禁用端点不会影响用户体验。
零停机故障转移在短暂网络问题期间自动将流量发送到端点池内的端点。
零停机故障转移仅在池中存在另一个健康端点且发生 521、522、523、525 或 526 错误代码 时才会触发单次重试。其他错误代码不会触发零停机故障转移操作。
这些响应代码不是从端点返回的,而是来自上游 Cloudflare 服务向组织端点发出的请求。零停机故障转移有三种操作模式:
- None (Off): 不会进行故障转移,用户可能会收到错误消息或较差的用户体验。
- Temporary: 流量将被发送到其他端点,直到该端点再次可用。
- Sticky: 会话亲和性 cookie 会更新,后续请求会根据需要转发到新端点。当会话亲和性使用 HTTP 标头模式时不支持此选项。
Adaptive routing - failover across pools 扩展了零停机故障转移的功能,允许故障转移扩展到另一个端点池中的端点,而不仅仅是故障转移到 同一 池中的端点。
端点池按优先级顺序配置,可以根据需要重新排列。仅在使用 Off - Failover 流量引导 时才考虑此优先级顺序;否则,将根据引导方法部分概述的标准选择端点池。
分配给负载均衡器的端点池代表可能通过负载均衡器处理请求或连接的全部端点集合。端点池通常包含具有相同能力且位于同一数据中心或地理区域的端点。池中的所有端点都应能够处理导向该端点池的任何请求。有关端点池的更多信息,请参阅端点池部分。
回退池是最后手段的池。当所有端点池都不可用或不健康时,将使用回退池处理所有请求和连接。虽然在负载均衡器内引导流量时始终会考虑运行状况监视器数据,但回退池不依赖这些数据,也不受其约束。
运行状况监视器通常作为端点池的一部分进行配置。可以在负载均衡器配置中添加、更改或删除运行状况监视器。更多信息请参阅运行状况监视器部分。
流量引导是在端点池之间进行引导的方法。要了解应选择哪种流量引导方法,请参阅引导类型和方法部分。
自定义规则允许用户在负载均衡器完成决策过程之前对请求或连接执行操作。自定义规则配置为匹配请求或连接中某些字段的表达式。创建用于匹配流量的表达式后,会为请求或连接匹配该表达式时分配一个操作。
自定义规则是在请求或连接发送到端点之前自定义负载均衡器引导和输出的强大工具。例如,可以匹配 HTTP 方法(例如 GET、PUT、POST),以确保 POST 消息被发送到专门处理接收客户端信息的特定端点池。
或者,可以根据发往特定 URL 路径的请求重置会话亲和性 TTL,以确保客户端有足够时间完成事务。
无法记录所有可以匹配的字段和可以采取的操作的潜在组合。不过,以下资源描述了当前可用的所有字段和操作:
如果负载均衡器的默认行为未在上述文档中涵盖,自定义规则很可能可以帮助满足独特的用例要求。
所有 Cloudflare 负载均衡器部署模型都附带固有保护。以下部分简要介绍 Cloudflare 提供的默认安全性,以及可以添加在 Cloudflare 负载均衡器前面的可选保护:
- 已代理的 HTTP 第 7 层负载均衡器(公共)
- DDoS 防护以抵御攻击
- 带有 Cloudflare 托管规则集 和 OWASP 规则集 的 WAF,用于阻止已知漏洞和利用
- 仅 DNS 负载均衡器(公共)
- DNS DDoS 防护 ↗以确保仅 DNS 负载均衡器始终可用
- Spectrum 第 4 层负载均衡器(公共)
- DDoS 防护以抵御第 4 层攻击
Cloudflare 提供可与负载均衡结合使用的额外安全层,以保护任何服务——包括网站、API、基于 HTTP(S) 的服务等:
- 已代理的 HTTP 第 7 层负载均衡器(公共)
- Bot management 用于控制哪些机器人可以访问资源
- WAF 用于为 Web 应用程序创建自定义规则
- 客户端安全 用于监视 Web 应用程序上的脚本使用情况
- API Shield 用于保护 API
- 仅 DNS 负载均衡器(公共)
- DNSSEC 以确保 DNS 记录的真实性
- Spectrum 第 4 层负载均衡器(公共)
- IP Access Rules 用于控制对公共第 4 层负载均衡器的访问
Cloudflare 全球 anycast 网络是一个强大的负载均衡平台。Cloudflare 中的负载均衡配置可在全球 over 330 cities 个城市访问,并具有几乎无限的容量和带宽。
这些负载均衡器在距约 95% 互联网连接人口约 50 毫秒的范围内运行,包括允许 Cloudflare 负载均衡器同时执行 GTM 和私有网络负载均衡的端点。Cloudflare 现在将这两个不同的负载均衡概念合并到单个负载均衡器中。这有助于组织将流量引导到与地理相关的数据中心,然后选择适当的端点来处理请求。
借助 Cloudflare Tunnel,端点可以位于私有网络内,仍可被 Cloudflare 负载均衡器使用。Cloudflare 提供支持 HTTP(S) 和 WebSockets 的公共第 7 层负载均衡器,以及可以引导任何 TCP 或 UDP 流量的公共第 4 层负载均衡器。这意味着无论组织的位置、用例或现有配置如何,Cloudflare 都可以为所有组织和用户提供负载均衡服务。